Auteur: mr. Sylke Dam (CIPP/E) | Eindredactie: mr.ir. Paul Dam (AIGP, CIPP/E, CIPM, CIPT, CISSP).
Laatst bijgewerkt op 19 oktober 2026.
De AI Act, officieel in Nederland de AI-verordening, is de Europese wet die regels stelt aan het ontwikkelen en gebruiken van artificiële intelligentie (AI). Voor overheden en organisaties met een publieke taak heeft die wet extra gewicht. Zij nemen besluiten over uitkeringen, toelating tot onderwijs, zorg, krediet en veiligheid, en juist daar raakt AI aan grondrechten. Op deze pagina lees je wat de AI-verordening inhoudt, wat de Digital Omnibus, de Europese wijzigingsverordening van juli 2026, heeft veranderd, wat nu al van toepassing is en wat er tot 2030 op je afkomt. We vertalen de regels met concrete voorbeelden naar de praktijk van gemeenten, uitvoeringsorganisaties, politie en justitie, onderwijs, zorg en welzijn, financiële dienstverleners en het openbaar vervoer (OV).
In het kort:
- de AI-verordening (Verordening (EU) 2024/1689) is rechtstreeks toepasselijk in alle lidstaten van de EU, ook voor overheden;
- hoe hoger het risico, hoe strenger de regels: sommige AI is verboden, voor hoog-risico AI gelden strenge eisen en voor onder meer chatbots en deepfakes geldt een transparantieplicht;
- door de Digital Omnibus zijn de verplichtingen voor hoog-risico AI pas van toepassing vanaf 2 december 2027 voor toepassingen in gevoelige domeinen zoals uitkeringen, onderwijs en werving (bijlage III bij de AI-verordening) en vanaf 2 augustus 2028 voor AI in producten zoals medische hulpmiddelen (bijlage I);
- overheden en andere organisaties met een publieke taak moeten voor vrijwel alle hoog-risicotoepassingen uit bijlage III een beoordeling van de gevolgen voor grondrechten (FRIA) uitvoeren, net als banken en verzekeraars die AI gebruiken voor kredietscores of voor levens- en ziektekostenverzekeringen; en
- overheden registreren het gebruik van hoog-risicotoepassingen uit bijlage III in de EU-databank.
Wat is nu al van toepassing? Op dit moment (stand 19 oktober 2026) zijn van toepassing:
- de verboden AI-praktijken, zoals sociale scoring en emotieherkenning op de werkplek en in het onderwijs;
- de plicht om maatregelen te nemen voor de AI-geletterdheid van medewerkers;
- de transparantieverplichtingen voor chatbots, deepfakes en AI-gegenereerde tekst over onderwerpen van algemeen belang; en
- de verplichtingen voor aanbieders van AI-modellen voor algemene doeleinden (general-purpose AI, GPAI), zoals de modellen achter ChatGPT en Copilot.
Op 2 december 2026 worden daarnaast twee nieuwe verboden van toepassing: op AI die zonder toestemming intiem of seksueel expliciet materiaal van herkenbare personen maakt en op AI die kindermisbruikmateriaal genereert. De Nederlandse uitvoeringswet, die regelt wie toezicht houdt en boetes oplegt, is nog in voorbereiding.
Inhoudsopgave
Wat is de AI Act (AI-verordening)?
De Artificial Intelligence Act (hierna: AI Act), officieel Verordening (EU) 2024/2689 en in het Nederlands de AI-verordening, is een Europese verordening met regels voor het ontwikkelen, aanbieden en gebruiken van artificiële intelligentie in de Europese Unie (hierna: EU). Het doel is drieledig:1
- mensgerichte en betrouwbare AI bevorderen, zodat AI geen onaanvaardbare risico’s voor mensen oplevert;
- innovatie stimuleren, onder meer met testomgevingen onder toezicht (AI-sandboxes) en lichtere regels voor het midden- en kleinbedrijf (mkb);2 en
- gezondheid, veiligheid en grondrechten beschermen, zoals privacy, non-discriminatie en menselijke waardigheid.
Volgens de Europese Commissie is de AI-verordening het eerste alomvattende wettelijke kader voor AI ter wereld. Omdat het om een verordening gaat, is de AI-verordening rechtstreeks toepasselijk in alle lidstaten. Lidstaten hoeven de regels dus niet om te zetten in nationale wetgeving.3 Nederland regelt in een uitvoeringswet alleen zaken als toezicht en sancties.4 De officiële Nederlandse tekst staat op EUR-Lex, ook in een geconsolideerde versie met de wijzigingen van de Digital Omnibus. Lees meer over de balans tussen bescherming en innovatie in De AI-Act: Europa zoekt evenwicht.
Tijdlijn van de AI-verordening: wat is al van toepassing en wat volgt nog?
De AI-verordening is op 1 augustus 2024 in werking getreden, maar de regels worden gefaseerd van toepassing. De verboden en de plicht tot AI-geletterdheid zijn al sinds februari 2025 van toepassing. De algemene toepassingsdatum is 2 augustus 2026. Door de Digital Omnibus schuiven de verplichtingen voor hoog-risico AI wel op naar december 2027 en augustus 2028.5 Zo krijgen organisaties meer tijd om systemen en processen aan te passen.
Bij hoog-risico AI maakt de AI-verordening onderscheid tussen twee groepen. Bijlage I bij de AI-verordening noemt Europese productwetgeving, bijvoorbeeld voor medische hulpmiddelen, liften en speelgoed. AI in zo’n product kan hoog risico zijn. Bijlage III noemt toepassingen in gevoelige domeinen, zoals uitkeringen, onderwijs, werving en rechtshandhaving. Op deze pagina spreken we daarom kortweg van AI in producten (bijlage I) en hoog-risicotoepassingen (bijlage III).
Dit zijn de belangrijkste data:
| Datum | Wat gebeurt er? |
| 1 augustus 2024 | De AI-verordening treedt in werking. |
| 2 februari 2025 | Verboden AI-praktijken en de plicht tot AI-geletterdheid. |
| 2 augustus 2025 | Regels voor AI-modellen voor algemene doeleinden (GPAI), governance en sancties. |
| 27 juli 2026 | De Digital Omnibus treedt in werking: een lichtere plicht tot AI-geletterdheid en meer ruimte om vooringenomenheid (bias) op te sporen. |
| 2 augustus 2026 | Algemene toepassingsdatum, waaronder de transparantieverplichtingen voor chatbots, deepfakes en AI-gegenereerde content. |
| 2 december 2026 | Verboden op AI die zonder toestemming intiem of seksueel expliciet materiaal van herkenbare personen maakt en op AI die kindermisbruikmateriaal genereert. Uiterste datum voor het markeren van output van generatieve AI die al vóór 2 augustus 2026 op de markt was. |
| 2 augustus 2027 | Elke lidstaat heeft minimaal één AI-sandbox. GPAI-modellen die al vóór 2 augustus 2025 op de markt waren, moeten voldoen. |
| 2 december 2027 | Verplichtingen voor hoog-risicotoepassingen (bijlage III), zoals AI voor uitkeringen, onderwijs en werving, inclusief de FRIA. |
| 2 augustus 2028 | Verplichtingen voor hoog-risico AI in producten (bijlage I), zoals medische hulpmiddelen. |
| 2 augustus 2030 | Uiterste datum voor bestaande hoog-risico AI die bedoeld is voor gebruik door overheden. |
| 31 december 2030 | Uiterste datum voor bestaande AI in grote EU-informatiesystemen, zoals het Schengeninformatiesysteem. |
Wat verandert er door de Digital Omnibus?
De Digital Omnibus, officieel de Digitale omnibus inzake AI, is een Europese wijzigingsverordening die de uitvoering van de AI-verordening eenvoudiger moet maken. De Omnibus is vastgesteld op 8 juli 2026 en op 27 juli 2026 in werking getreden.6 Volgens de Europese wetgever was die wijziging nodig omdat normen en richtsnoeren later klaar waren en lidstaten hun toezicht later hadden ingericht dan gepland. Daardoor viel de regeldruk zwaarder uit dan verwacht. Maatschappelijke organisaties zien in de Omnibus vooral een afzwakking van de bescherming van grondrechten.7 De belangrijkste wijzigingen voor de publieke sector zijn:8
- de verplichtingen voor hoog-risicotoepassingen (bijlage III) zijn pas van toepassing vanaf 2 december 2027 en die voor AI in producten (bijlage I) vanaf 2 augustus 2028;
- de plicht tot AI-geletterdheid is afgezwakt: je moet maatregelen nemen, maar hoeft geen bepaald niveau te garanderen;
- aanbieders en gebruiksverantwoordelijken mogen onder strikte voorwaarden bijzondere persoonsgegevens verwerken om vooringenomenheid op te sporen en te corrigeren;
- er komen twee nieuwe verboden, op AI die zonder toestemming intiem of seksueel expliciet materiaal van herkenbare personen maakt en op AI die kindermisbruikmateriaal genereert;
- in een FRIA mag je verwijzen naar een bestaande gegevensbeschermingseffectbeoordeling (DPIA) of delen daarvan overnemen;
- een aanbieder die met een beroep op de uitzondering concludeert dat een toepassing uit bijlage III geen hoog risico is, moet die nog steeds registreren, maar hoeft minder gegevens te verstrekken; en
- de nationale AI-sandbox moet uiterlijk 2 augustus 2027 klaar zijn.
Niet alles verandert. De bestaande verboden en de regels voor GPAI-modellen blijven in de kern ongewijzigd. De transparantieverplichtingen blijven van toepassing, met alleen extra tijd tot 2 december 2026 voor het markeren van output van generatieve AI die al op de markt was. En bestaande hoog-risico AI van overheden moet nog steeds uiterlijk 2 augustus 2030 voldoen. Lex Digitalis schreef eerder een reeks over het voorstel voor de Digital Omnibus, onder meer over het nieuwe tijdpad voor hoog-risico AI. Op deze pagina vind je de definitieve stand.
Is de AI-verordening van toepassing op de AI die je al gebruikt?
Ja, maar met overgangsrecht. Hoog-risicosystemen die vóór 2 december 2027 (hoog-risicotoepassingen) of 2 augustus 2028 (AI in producten) in de handel zijn gebracht of in gebruik zijn gesteld, vallen pas onder de regels voor hoog-risico AI als hun ontwerp daarna aanzienlijk verandert. Na zo’n wijziging zijn de regels direct van toepassing.9
Wat is een aanzienlijke wijziging? Volgens de Europese wetgever komt dat begrip inhoudelijk overeen met een substantiële wijziging. Dat is een verandering die de aanbieder niet had voorzien bij de oorspronkelijke conformiteitsbeoordeling en die gevolgen heeft voor de naleving van de eisen, of een wijziging van het beoogde doel. Denk aan een nieuw of opnieuw getraind model dat tot andere uitkomsten leidt, aan extra gegevensbronnen of variabelen, of aan inzet voor een ander doel, zoals een systeem voor bijstandsaanvragen dat de gemeente ook voor Wmo-aanvragen gaat gebruiken. Aanpassingen van een zelflerend systeem die de aanbieder vooraf heeft vastgelegd en getoetst, tellen niet mee. Het overgangsrecht geldt per type en model: zolang het ontwerp ongewijzigd blijft, vallen ook nieuwe exemplaren van hetzelfde systeem onder de overgangsregeling.10
Voor de publieke sector is dat overgangsrecht beperkt. Aanbieders en gebruiksverantwoordelijken van hoog-risicosystemen die bedoeld zijn voor gebruik door overheidsinstanties, moeten uiterlijk 2 augustus 2030 aan de AI-verordening voldoen, ook als er niets aan het systeem verandert. Bestaande hoog-risico AI bij de overheid krijgt dus uitstel, geen vrijstelling.
Voor bestaande AI in de grote Europese informatiesystemen op het gebied van vrijheid, veiligheid en recht geldt een aparte termijn: uiterlijk 31 december 2030.11 Het gaat om de systemen uit bijlage X bij de AI-verordening:
- het Schengeninformatiesysteem (SIS), met signaleringen van personen en voorwerpen;
- het Visuminformatiesysteem (VIS), voor visumaanvragen;
- Eurodac, met biometrische gegevens van asielzoekers en irreguliere migranten;
- het inreis-uitreissysteem (EES), dat in- en uitreizen van reizigers van buiten de EU registreert;
- het Europees reisinformatie- en -autorisatiesysteem (ETIAS), voor reisautorisaties van visumvrije reizigers;
- het strafregistersysteem voor onderdanen van derde landen (ECRIS-TCN); en
- de koppelingen tussen deze systemen (interoperabiliteit).
De verboden zijn altijd van toepassing, ook op systemen die al in gebruik waren.
| Voorbeeld: een bestaand systeem krijgt een update Een gemeente gebruikt sinds 2025 een hoog-risicosysteem van een leverancier dat een eerste beoordeling maakt van aanvragen voor bijzondere bijstand. Omdat het systeem bedoeld is voor gebruik door overheden, moet het uiterlijk 2 augustus 2030 aan de AI-verordening voldoen. Brengt de leverancier in 2028 een versie uit met een nieuw model en extra gegevensbronnen, dan is dat waarschijnlijk een aanzienlijke wijziging. Vanaf dat moment moet het systeem direct aan alle eisen voldoen. Spreek daarom met de leverancier af dat die bij elke update vastlegt of er sprake is van een aanzienlijke wijziging, en waarom. |
Op wie is de AI-verordening van toepassing?
De AI-verordening is van toepassing op organisaties die AI-systemen ontwikkelen, aanbieden of gebruiken in de EU, of het nu een gemeente, een ziekenhuis of een softwareleverancier is.12 Ook overheden vallen er volledig onder. Waar een aanbieder gevestigd is, maakt niet uit: ook een Amerikaanse leverancier die AI in de EU op de markt brengt, moet voldoen. De verordening heeft dus net als de Algemene verordening gegevensbescherming (AVG) een extraterritoriale werking.
Wat is een AI-systeem?
De meeste regels van de AI-verordening gaan over AI-systemen. Daarnaast zijn er regels voor AI-modellen voor algemene doeleinden. Een AI-systeem is een systeem op basis van een machine dat met een zekere mate van autonomie werkt en uit de input die het ontvangt afleidt hoe het output genereert, zoals voorspellingen, inhoud, aanbevelingen of beslissingen.13 Dat afleiden, ook wel inferentie genoemd, is de kern en speelt in twee fasen. Bij de ontwikkeling leidt het systeem uit data of uit vastgelegde kennis af hoe het taken moet uitvoeren, bijvoorbeeld door patronen te leren. Tijdens het gebruik past het dat toe en bepaalt het zelf welke output past bij nieuwe input. Vraag je een generatieve AI-toepassing om een beleidsnota samen te vatten, dan heeft niemand vooraf vastgelegd hoe die samenvatting eruitziet. Het model stelt de tekst zelf samen op basis van wat het tijdens de training heeft geleerd. Een systeem dat alleen regels uitvoert die volledig door mensen zijn opgesteld, leidt niets af en valt er niet onder.14
Voor de publieke sector is dat onderscheid belangrijk. Veel overheden werken met algoritmes die vaste beslisregels volgen, zoals een rekenregel voor een toeslag. Zo’n algoritme is vaak geen AI-systeem in de zin van de AI-verordening. Een risicomodel dat met machine learning is getraind op historische gegevens, is dat wel. De Europese Commissie publiceerde richtsnoeren over de definitie van een AI-systeem, en de overheid biedt in het Algoritmekader een beslishulp om dit per toepassing te bepalen.
Valt een algoritme buiten de AI-verordening, dan ben je nog niet klaar. Ook dan zijn de AVG, de beginselen van behoorlijk bestuur uit de Algemene wet bestuursrecht (Awb) en het verbod op discriminatie van toepassing. De rechtbank Den Haag zette in 2020 een streep door de wetgeving voor het risicosysteem SyRI, omdat die onvoldoende waarborgen bood voor het recht op privéleven.15
| Voorbeeld: rekenregel, risicomodel of chatbot? Een gemeente gebruikt drie toepassingen. Een beslisboom berekent de hoogte van de bijzondere bijstand met vaste regels uit de beleidsregel. Dat is geen AI-systeem: de uitkomst volgt volledig uit regels die mensen hebben opgesteld. Een model dat met machine learning op oude dossiers is getraind en aanvragen een risicoscore geeft, is wel een AI-systeem. Het heeft zelf uit data afgeleid welke kenmerken op een risico wijzen. Ook de chatbot op de website, die vragen van inwoners in eigen woorden beantwoordt, is een AI-systeem. |
Welke uitzonderingen zijn er?
De AI-verordening is niet van toepassing op alle AI. De belangrijkste uitzonderingen zijn:16
- AI die uitsluitend wordt gebruikt voor militaire doeleinden, defensie of nationale veiligheid;
- AI die specifiek is ontwikkeld en in gebruik gesteld met wetenschappelijk onderzoek en ontwikkeling als enig doel;
- onderzoeken, testen en ontwikkelen van AI voordat die in de handel komt, met uitzondering van testen onder reële omstandigheden;
- gebruik door burgers voor puur persoonlijke, niet-beroepsmatige doelen; en
- AI onder een vrije en opensourcelicentie, tenzij het gaat om verboden AI, hoog-risico AI of een systeem met transparantieverplichtingen.
Voor politie en justitie is de AI-verordening dus wel van toepassing, ook al zijn er voor rechtshandhaving soms aangepaste regels. Alleen taken die echt onder nationale veiligheid vallen, zijn uitgezonderd. Universiteiten en hogescholen kunnen zich alleen op de onderzoeksuitzondering beroepen als het systeem uitsluitend voor onderzoek wordt ontwikkeld en gebruikt.
De AI-verordening staat niet op zichzelf. Ze bouwt voort op de grondrechten en vult bestaande wetgeving aan. Denk aan:
- de Grondwet, het Handvest van de grondrechten van de Europese Unie en het Europees Verdrag voor de Rechten van de Mens (EVRM), die grondrechten waarborgen zoals privacy, gelijke behandeling en een eerlijk proces;
- de AVG en, bij politie en justitie, de Wet politiegegevens (Wpg) en de Wet justitiële en strafvorderlijke gegevens (Wjsg), die regelen onder welke voorwaarden je persoonsgegevens mag verwerken;
- de Cyberbeveiligingswet (Cbw) en de Wet weerbaarheid kritieke entiteiten (Wwke), die de NIS2-richtlijn en de CER-richtlijn omzetten en op 15 augustus 2026 in werking zijn getreden, met eisen aan de digitale en fysieke weerbaarheid van organisaties;17
- de Awb, met eisen aan zorgvuldige en goed gemotiveerde besluiten;
- de Algemene wet gelijke behandeling, die discriminatie verbiedt; en
- sectorale productwetgeving, zoals de regels voor medische hulpmiddelen.
Welke rol heeft jouw organisatie?
De AI Act onderscheid verschillende rollen. Je rol bepaalt welke verplichtingen je hebt:18
- aanbieder: de organisatie die een AI-systeem ontwikkelt of laat ontwikkelen en het onder eigen naam of merk in de handel brengt of in gebruik stelt, ook als dat alleen voor eigen gebruik is;
- gebruiksverantwoordelijke: de organisatie die een AI-systeem onder eigen verantwoordelijkheid gebruikt, zoals een gemeente die een AI-toepassing van een leverancier inzet, met uitzondering van puur persoonlijk gebruik;
- distributeur: een in de EU gevestigde partij die een AI-systeem van een aanbieder van buiten de EU op de Europese markt brengt;
- importeur: een andere partij in de toeleveringsketen dan de aanbieder of importeur, die een AI-systeem op de markt aanbiedt, zoals een reseller;
- gemachtigde: een partij in de EU die namens een aanbieder van buiten de EU optreedt; en
- productfabrikant: een fabrikant die een AI-systeem samen met zijn product onder eigen naam op de markt brengt.
De getroffen persoon, de burger of medewerker op wie AI wordt toegepast, is geen partij met verplichtingen. De AI-verordening geeft deze persoon wel rechten, zoals het recht op uitleg en het recht om een klacht in te dienen.19
Voor overheden zijn vooral twee rollen relevant. Koop je AI in, dan ben je meestal gebruiksverantwoordelijke. Ontwikkel je zelf een AI-systeem of laat je het voor je bouwen, en zet je het onder eigen naam in, dan ben je aanbieder, met veel zwaardere verplichtingen. Je kunt ook ongemerkt aanbieder worden, bijvoorbeeld als je een algemeen AI-systeem inzet voor een hoog-risicotoepassing of een hoog-risicosysteem substantieel wijzigt.20
Lees meer over het onderscheid tussen de partijen in AI AI AI wie ben ik!? Daarnaast vind je meer over de rol van importeur en distributeur in Importeur of distributeur onder de AI-verordening: welke rol heeft jouw organisatie? en over het moment waarop je aanbieder wordt in Hoog-risico AI gebruiken: wanneer word je aanbieder onder de AI Act?
Risicoclassificatie van AI-systemen
De kern van de AI-verordening is een indeling naar risico. Hoe hoger het risico voor gezondheid, veiligheid en grondrechten, hoe strenger de regels. De AI-verordening kent vier niveaus: verboden AI, hoog-risico AI, AI met transparantieverplichtingen en AI met een minimaal risico. Daarnaast gelden aparte regels voor AI-modellen voor algemene doeleinden. Eén systeem kan onder meerdere categorieën tegelijk vallen, bijvoorbeeld een hoog-risicosysteem dat ook met burgers chat. De infographic hieronder laat in zeven vragen zien in welke categorie een algoritme valt.
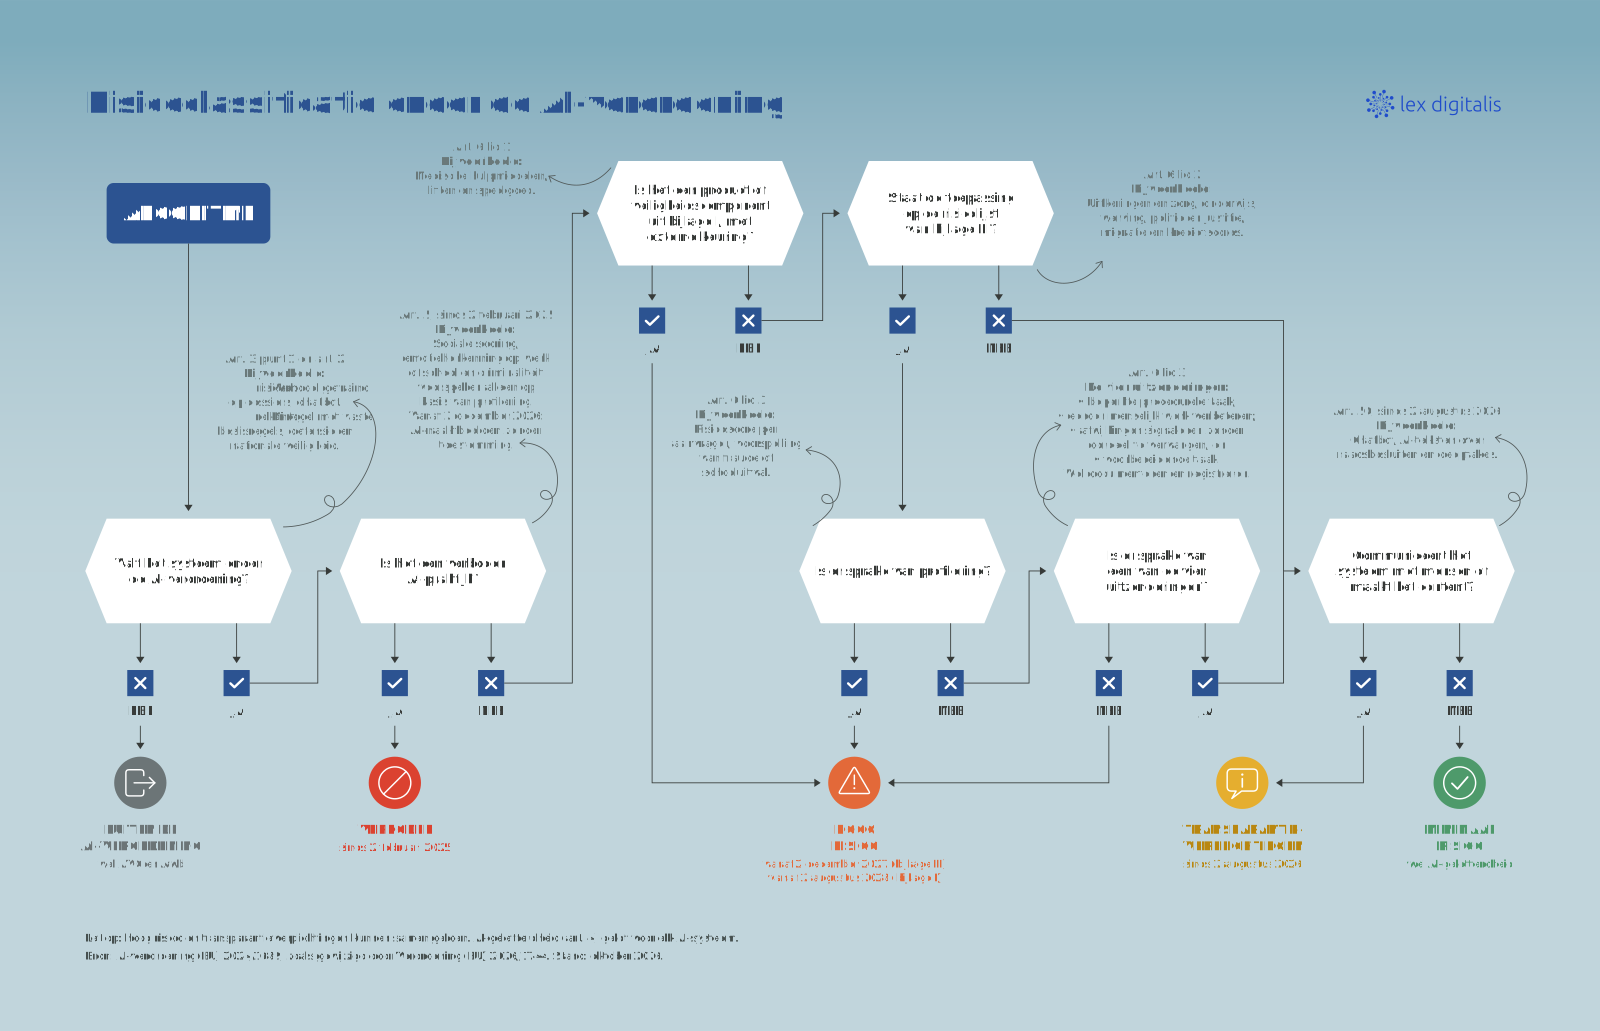
Welke AI is verboden?
AI-praktijken met een onaanvaardbaar risico voor grondrechten zijn sinds 2 februari 2025 verboden. Het verbod ziet op het aanbieden én het gebruiken van zulke systemen, dus ook op overheden die ze inzetten. Verboden zijn:21
- AI die het gedrag van mensen wezenlijk verstoort met subliminale, manipulatieve of misleidende technieken, of door misbruik te maken van kwetsbaarheden door leeftijd, handicap of een specifieke sociale of economische omstandigheid, waardoor aanzienlijke schade ontstaat of waarschijnlijk zal ontstaan;
- sociale scoring door overheden én bedrijven: mensen beoordelen op hun sociale gedrag of persoonlijke kenmerken, met een nadelige behandeling als gevolg die onevenredig is of losstaat van de context waarin de gegevens zijn verzameld;
- voorspellen of iemand een strafbaar feit zal plegen, uitsluitend op basis van profilering of persoonlijkheidskenmerken, tenzij de AI een menselijke beoordeling ondersteunt die al op objectieve en verifieerbare feiten berust;
- gezichtsherkenningsdatabanken aanleggen of uitbreiden door ongericht gezichtsafbeeldingen van internet of camerabeelden te scrapen;
- emoties afleiden van mensen op de werkplek of in het onderwijs, behalve om medische of veiligheidsredenen;
- biometrische categorisering om ras, politieke opvattingen, vakbondslidmaatschap, religie of levensovertuiging, seksleven of seksuele gerichtheid af te leiden;
- realtime biometrische identificatie op afstand in openbare ruimten voor rechtshandhaving, met beperkte uitzonderingen, zoals het zoeken naar slachtoffers van mensenhandel of het voorkomen van een terroristische aanslag;
- vanaf 2 december 2026: AI die zonder uitdrukkelijke toestemming realistische naaktbeelden of seksueel expliciete beelden, video’s of audio van herkenbare personen maakt of bewerkt; en
- vanaf 2 december 2026: AI die kindermisbruikmateriaal genereert of bewerkt.
De twee nieuwe verboden zien niet alleen op apps die speciaal zijn gemaakt om naaktbeelden of kindermisbruikmateriaal te maken. Ook het aanbieden van een algemene beeldgenerator is verboden als zulk materiaal zonder aanzienlijke technische aanpassingen een voorzienbaar en reproduceerbaar resultaat is en het systeem geen adequate waarborgen heeft om dat betrouwbaar te voorkomen. Een gebruiksverantwoordelijke overtreedt het verbod als hij een systeem daadwerkelijk inzet om zulk materiaal te maken.22 De Europese Commissie publiceerde richtsnoeren over verboden AI-praktijken met voorbeelden uit de praktijk. Hoe het Nederlandse recht nu al beschermt tegen deepfakes, lees je in Deep fake… deep trouble?
Voor de publieke sector springen twee verboden eruit. Emotieherkenning is verboden in het onderwijs en op de werkplek, dus ook in proctoringsoftware die emoties van studenten analyseert. En sociale scoring is verboden: ook een overheid die gegevens uit verschillende domeinen combineert tot een score die burgers in een ander domein benadeelt, kan onder dat verbod vallen.
| Voorbeeld: wanneer wordt risicoselectie sociale scoring? Een sociale dienst wil een AI-model gebruiken dat inschat welke bijstandsgerechtigden extra gecontroleerd moeten worden. Het model gebruikt daarvoor ook meldingen over overlast en over schoolverzuim van de kinderen. Die gegevens zijn verzameld in een heel andere context dan de bijstand. Leidt de score tot een nadelige behandeling, zoals vaker en strenger controleren, dan kan dat onder het verbod op sociale scoring vallen. Gebruikt het model alleen gegevens die direct over het recht op bijstand gaan, dan is het in de regel geen sociale scoring. Wel is het dan waarschijnlijk een hoog-risicotoepassing, omdat het helpt bepalen of iemand recht heeft op bijstand. |
Wanneer is AI hoog risico?
Hoog-risico AI is toegestaan, maar alleen onder strenge voorwaarden. Een AI-systeem kan langs twee routes hoog risico zijn. De eerste route is AI die zelf een product is of een veiligheidscomponent van een product dat al onder Europese productwetgeving valt, zoals een medisch hulpmiddel, lift of speelgoed, als dat product door een onafhankelijke instantie moet worden gekeurd. Die productwetgeving staat in bijlage I bij de AI-verordening. AI die alleen het gebruiksgemak of de efficiëntie van een product verbetert, is sinds de Digital Omnibus geen veiligheidscomponent, tenzij falen of gebrekkig functioneren de gezondheid of veiligheid in gevaar brengt. De tweede route is AI voor een toepassing uit bijlage III bij de AI-verordening.23 Bijlage III noemt acht gebieden:24
- biometrie, voor zover het gebruik is toegestaan: identificatie op afstand, biometrische categorisering op gevoelige kenmerken en emotieherkenning, maar niet het verifiëren van iemands identiteit;
- kritieke infrastructuur: AI als veiligheidscomponent in het beheer of de exploitatie van kritieke digitale infrastructuur, het wegverkeer of de levering van water, gas, verwarming en elektriciteit;
- onderwijs: AI voor toelating, het beoordelen van leerresultaten, het bepalen van het onderwijsniveau en het opsporen van fraude bij toetsen;
- werk en personeel: AI voor werving en selectie, beslissingen over arbeidsvoorwaarden, promotie of ontslag, de verdeling van taken en het monitoren en beoordelen van prestaties en gedrag;
- essentiële diensten: AI waarmee een overheid, of een organisatie namens haar, beoordeelt of iemand recht heeft op een uitkering of voorziening, waaronder zorg, of zo’n voorziening toekent, beperkt, intrekt of terugvordert, en AI voor kredietscores (behalve fraudedetectie), voor risicobeoordeling en prijsstelling bij levens- en ziektekostenverzekeringen, voor het beoordelen van noodoproepen en de inzet van hulpdiensten en voor triage in de spoedeisende zorg;
- rechtshandhaving: onder meer AI om de betrouwbaarheid van bewijs te beoordelen, het risico op (herhaling van) een strafbaar feit in te schatten of personen te profileren tijdens de opsporing;
- migratie, asiel en grenstoezicht: AI om risico’s te beoordelen van personen die de EU binnenkomen of willen binnenkomen, of om asiel-, visum- en verblijfsaanvragen te behandelen; en
- rechtspraak en democratie: AI die rechters of geschilbeslechters ondersteunt bij het onderzoeken en uitleggen van feiten en recht en bij het toepassen van het recht, of die bedoeld is om de uitslag van verkiezingen of referenda of het stemgedrag te beïnvloeden.
Een systeem uit bijlage III is toch geen hoog risico als het geen significant risico op schade oplevert, bijvoorbeeld omdat het de uitkomst van een besluit niet wezenlijk beïnvloedt. Die uitzondering geldt alleen voor bijlage III en alleen als het systeem bedoeld is voor een van de volgende taken:25
- een beperkte procedurele taak;
- het verbeteren van het resultaat van een eerder afgeronde menselijke activiteit;
- het opsporen van patronen of afwijkingen in eerdere besluitvorming, als het systeem de menselijke beoordeling niet vervangt of beïnvloedt zonder goede menselijke toetsing; en
- een voorbereidende taak voor een beoordeling die relevant is voor een toepassing uit bijlage III.
Profileert een systeem uit bijlage III mensen, dan is het altijd hoog risico. Een aanbieder die zich op de uitzondering beroept, moet die beoordeling vastleggen voordat hij het systeem in de handel brengt of in gebruik stelt, en het systeem toch registreren in de EU-databank.26 De Europese Commissie publiceerde in mei 2026 conceptrichtsnoeren met voorbeelden van wat wel en niet hoog risico is. De definitieve versie wordt nog verwacht.
| Voorbeeld: valt dit onder de uitzondering? Een uitvoeringsorganisatie gebruikt AI die binnenkomende documenten bij uitkeringsaanvragen automatisch in categorieën indeelt. De AI-verordening noemt dit zelf als voorbeeld van een beperkte procedurele taak. Het systeem is dan geen hoog risico. De aanbieder moet die conclusie wel vastleggen en het systeem registreren. Een AI-systeem dat bij elke aanvraag adviseert of iemand recht heeft op een uitkering, valt niet onder de uitzondering, omdat het de uitkomst van het besluit wezenlijk kan beïnvloeden. En een systeem dat aanvragers een risicoscore geeft, profileert en is dus altijd hoog risico. |
Transparantie: chatbots, deepfakes en het AI-label
Voor een aantal AI-systemen is sinds 2 augustus 2026 een transparantieplicht van toepassing. Mensen moeten weten dat ze met AI te maken hebben, zodat misleiding wordt voorkomen. De plichten zijn verdeeld over aanbieders en gebruiksverantwoordelijken:27
- aanbieders ontwerpen chatbots en andere systemen voor direct contact met mensen zo dat duidelijk is dat je met AI communiceert;
- aanbieders van generatieve AI markeren de output machineleesbaar als kunstmatig gegenereerd, waarbij systemen die al vóór 2 augustus 2026 op de markt waren uiterlijk 2 december 2026 moeten voldoen;
- gebruiksverantwoordelijken maken bekend dat beeld, audio of video een deepfake is;
- gebruiksverantwoordelijken melden dat een tekst door AI is gegenereerd als die tekst het publiek informeert over aangelegenheden van algemeen belang, tenzij een mens de tekst redactioneel heeft gecontroleerd en iemand er redactioneel verantwoordelijk voor is; en
- gebruiksverantwoordelijken van emotieherkenning of biometrische categorisering informeren de mensen die eraan worden blootgesteld.
Voor overheden is vooral de regel over tekst relevant, bijvoorbeeld bij nieuwsberichten en samenvattingen van raadsvergaderingen. Een algemeen verplicht AI-label voor alle AI-content bestaat niet. De Europese Commissie stelde in juli 2026 richtsnoeren over de transparantieverplichtingen vast. Daarnaast is er een Europese praktijkcode voor de transparantie van AI-gegenereerde content, die de Europese Commissie en de AI-board, het overleg van de lidstaten, als adequaat vrijwillig hulpmiddel hebben beoordeeld.28 Geef de informatie uiterlijk bij het eerste contact, duidelijk en toegankelijk.
| Voorbeeld: AI-tekst op de gemeentelijke website De communicatieafdeling van een gemeente laat een AI-tool een eerste versie schrijven van een nieuwsbericht over een raadsbesluit. Een redacteur controleert en herschrijft het bericht, en de afdeling is er redactioneel verantwoordelijk voor. Een AI-label is dan niet verplicht. Plaatst de gemeente automatisch gegenereerde samenvattingen van raadsvergaderingen online zonder controle, dan moet ze vermelden dat de tekst door AI is gegenereerd. De chatbot op dezelfde website meldt bij het eerste contact dat inwoners met een AI-assistent praten. |
Lees meer over deepfakes in Deep fake… deep trouble?, Deepfakes: het juridische gat tussen maker, platform en publiek. Over het namaken van stemmen schreven we Deepfakes: Adele zingt een nieuw nummer (maar ze weet van niets). Hoe AI desinformatie versterkt, lees je in Door desinformatie naar dystopie.
AI met minimaal risico
De meeste AI-systemen vallen in de categorie minimaal risico. Denk aan:
- spamfilters;
- vertaal- en spellingshulpen; en
- slimme zoekfuncties in documentarchieven.
Voor deze AI stelt de AI-verordening geen specifieke eisen, behalve de plicht om te werken aan AI-geletterdheid. Organisaties kunnen zich wel vrijwillig aansluiten bij gedragscodes, bijvoorbeeld om eisen voor hoog-risico AI ook op andere AI toe te passen.29
AI-modellen voor algemene doeleinden (GPAI)
AI-modellen voor algemene doeleinden, ook wel general-purpose AI (GPAI) genoemd, zijn grote modellen die veel verschillende taken aankunnen, zoals de taalmodellen achter ChatGPT, Claude, Copilot en Gemini. Sinds 2 augustus 2025 zijn regels voor de aanbieders van zulke modellen van toepassing. Zij moeten onder meer technische documentatie bijhouden, informatie geven aan partijen die het model in hun eigen systeem inbouwen, een beleid voeren om het auteursrecht te respecteren en een samenvatting publiceren van de data waarmee het model is getraind. Voor de krachtigste modellen, met een systeemrisico, gelden extra eisen.30
Gebruik je als organisatie een AI-systeem dat op zo’n model is gebaseerd, zoals Copilot of ChatGPT, dan zijn deze modelverplichtingen niet op jou van toepassing. Wel zijn de regels voor AI-geletterdheid, transparantie en de verboden op jou van toepassing. Ontwikkel je zelf een toepassing op een GPAI-model en zet je die onder eigen naam in, zoals een chatbot op de gemeentelijke website, dan ben je aanbieder van dat AI-systeem, ook als alleen jouw organisatie het gebruikt. Configureer je alleen een kant-en-klare chatbot van een leverancier, dan blijft de leverancier aanbieder en ben jij gebruiksverantwoordelijke.31 Zet je zo’n model in voor een hoog-risicotoepassing, bijvoorbeeld om aanvragen voor een uitkering te beoordelen, dan word je zelfs aanbieder van een hoog-risicosysteem.32 Sinds 2 augustus 2026 kan de Europese Commissie aanbieders van GPAI-modellen beboeten. Veel grote aanbieders hebben de Europese praktijkcode voor GPAI ondertekend.33
| Voorbeeld: wanneer wordt een gemeente aanbieder? Gemeente A neemt een chatbotdienst af van een leverancier en vult die met eigen informatie over afvalinzameling en paspoorten. De leverancier is aanbieder, de gemeente gebruiksverantwoordelijke. Gemeente B laat een eigen chatbot bouwen op een taalmodel en zet die onder eigen naam op haar website. Gemeente B is aanbieder van dat AI-systeem. Omdat de chatbot geen hoog-risicotoepassing is, gaat het vooral om transparantie. Inwoners moeten weten dat ze met AI praten en de output moet, voor zover technisch haalbaar, machineleesbaar als AI-gegenereerd zijn gemarkeerd. Laat gemeente B de chatbot ook beoordelen of iemand recht heeft op bijzondere bijstand, dan wordt ze aanbieder van een hoog-risicosysteem. |
Wat moet je nu al regelen?
De verplichtingen voor hoog-risico AI zijn pas vanaf december 2027 van toepassing. Toch is er nu al werk te doen. Elke organisatie die AI ontwikkelt of gebruikt, moet nu al voldoen aan drie verplichtingen:
- geen verboden AI-toepassingen gebruiken;
- maatregelen nemen voor de AI-geletterdheid van medewerkers; en
- voldoen aan de transparantieverplichtingen, bijvoorbeeld bij een chatbot of een door AI geschreven nieuwsbericht.
Begin daarnaast met een overzicht van alle AI-toepassingen in je organisatie. Zonder dat overzicht weet je niet welke systemen straks onder de strengste regels vallen. Voldoen aan de regels voor hoog-risico AI vraagt bovendien veel voorbereiding, zeker als je systemen moet aanpassen, contracten moet heronderhandelen of een FRIA moet uitvoeren.
AI-geletterdheid: wat vraagt artikel 4?
Sinds 2 februari 2025 moeten aanbieders en gebruiksverantwoordelijken werken aan AI-geletterdheid.34 AI-geletterdheid betekent dat mensen de kennis, vaardigheden en het begrip hebben om AI geïnformeerd in te zetten en zich bewust te zijn van de kansen, de risico’s en de mogelijke schade.35 De Digital Omnibus heeft deze plicht afgezwakt. Je moet maatregelen nemen om de AI-geletterdheid te ondersteunen van je medewerkers en van anderen die namens jou AI gebruiken. Een bepaald niveau garanderen hoeft niet meer.36
Afgezwakt betekent niet afgeschaft. Bij die maatregelen houd je rekening met de technische kennis, ervaring en opleiding van medewerkers, de context waarin AI wordt gebruikt en de mensen op wie de AI wordt toegepast. Voor hoog-risico AI geldt bovendien een strengere eis: wie menselijk toezicht houdt, moet daarvoor de nodige bekwaamheid, opleiding en autoriteit hebben.37 Een consulent die een AI-advies over een bijstandsaanvraag beoordeelt, moet dus begrijpen hoe dat advies tot stand komt en wanneer afwijken nodig is.
Praktische maatregelen zijn:
- een basistraining voor alle medewerkers over kansen, risico’s en de afspraken binnen je organisatie;
- verdiepende training voor medewerkers die met hoog-risico AI werken of er toezicht op houden;
- een AI-beleid met duidelijke afspraken over toegestane tools en over gegevens die medewerkers er niet in mogen invoeren;
- AI-ambassadeurs in teams die collega’s helpen, naar het voorbeeld van privacy champions; en
- vastleggen wat je hebt gedaan, zodat je dit aan een toezichthouder kunt laten zien.
Een certificaat is niet verplicht. De Autoriteit Persoonsgegevens (AP) publiceerde praktische handreikingen, zoals Verder bouwen aan AI-geletterdheid, en de Europese Commissie houdt vragen en antwoorden over AI-geletterdheid bij. In Digital Omnibus: AI-geletterdheid blijft nodig lees je waarom investeren in AI-geletterdheid verstandig blijft. Lex Digitalis verzorgt AI-training voor professionals, ook incompany en afgestemd op de publieke sector.
| Voorbeeld: AI-geletterdheid in een uitvoeringsorganisatie Een uitvoeringsorganisatie met 2.000 medewerkers stelt een AI-beleid vast en laat alle medewerkers een e-learning van een uur volgen over kansen, risico’s en de interne afspraken. Klantmedewerkers die een AI-advies over aanvragen gebruiken, krijgen een verdiepende training over de werking en beperkingen van het model en over wanneer ze moeten afwijken. Per afdeling houdt de organisatie bij wie welke training heeft gevolgd. Zo kan ze aan de toezichthouder laten zien welke maatregelen ze heeft genomen. |
Mogen medewerkers Copilot of ChatGPT gebruiken?
De AI-verordening verbiedt het gebruik van generatieve AI, zoals Copilot, ChatGPT of Gemini, niet. Als algemeen hulpmiddel zijn zulke chatbots ook geen hoog-risico AI. Dat verandert als je ze inzet voor een hoog-risicotoepassing, bijvoorbeeld om sollicitaties te beoordelen of aanvragen voor een uitkering te toetsen. Dan word je zelf aanbieder van een hoog-risicosysteem, met alle verplichtingen die daarbij horen.38 Wanneer dat precies het geval is, lees je in ons artikel over hoog-risico AI gebruiken.
Voor overheden geldt daarnaast het overheidsbrede standpunt over generatieve AI. Gebruik onder consumentenvoorwaarden, zoals een persoonlijk account op een gratis chatbot, is niet toegestaan, ook niet voor individueel gebruik. Gebruik op basis van zakelijke afspraken met de leverancier kan wel, na een risicoanalyse.39 Zorg daarom voor:
- een AI-beleid met de toegestane tools en de gegevens die medewerkers er wel en niet in mogen invoeren;
- zakelijke licenties met een verwerkersovereenkomst, in plaats van consumentenversies;
- een DPIA als de verwerking van persoonsgegevens waarschijnlijk een hoog risico oplevert; en
- afspraken over het controleren van de output, omdat generatieve AI overtuigend klinkende fouten kan maken, ook wel hallucinaties genoemd.
Welke verplichtingen horen bij hoog-risico AI?
Organisaties die werken met hoog-risico AI krijgen te maken met een uitgebreid pakket aan verplichtingen. Die regels moeten ervoor zorgen dat AI-systemen betrouwbaar, uitlegbaar en eerlijk werken. Dat is vooral belangrijk als ze invloed hebben op beslissingen over mensen, zoals over werk, krediet, zorg of een uitkering. De verplichtingen zijn van toepassing vanaf 2 december 2027 voor hoog-risicotoepassingen (bijlage III) en vanaf 2 augustus 2028 voor AI in producten (bijlage I). De zwaarste verplichtingen liggen bij de aanbieder, maar ook de gebruiksverantwoordelijke heeft een eigen pakket aan plichten.
Welke verplichtingen heeft een aanbieder?
Een aanbieder van hoog-risico AI moet ervoor zorgen dat het systeem aan alle eisen voldoet voordat het in de handel komt of in gebruik wordt gesteld. De belangrijkste verplichtingen zijn:40
- een systeem voor risicobeheer dat de risico’s tijdens de hele levenscyclus van het AI-systeem in kaart brengt en beperkt;
- datagovernance: trainings-, validatie- en testdata moeten relevant, representatief en zo foutloos en volledig mogelijk zijn;
- technische documentatie, automatische logging en een duidelijke gebruiksaanwijzing voor de gebruiksverantwoordelijke;
- een ontwerp dat effectief menselijk toezicht mogelijk maakt;
- een passend niveau van nauwkeurigheid, robuustheid en cyberbeveiliging;
- een kwaliteitsmanagementsysteem;
- een conformiteitsbeoordeling, een EU-conformiteitsverklaring, de CE-markering en registratie in de EU-databank (bij bijlage III); en
- monitoring na het in de handel brengen en het melden van ernstige incidenten aan de toezichthouder.
Datagovernance
De kwaliteit van een AI-systeem is afhankelijk van de kwaliteit van data. Daarom stelt de AI-verordening strenge eisen aan datagovernance. De data moet voldoende representatief zijn om vooringenomenheid (bias) te voorkomen. Daarnaast moet de data zo foutloos en volledig mogelijk zijn, omdat fouten tot verkeerde beslissingen leiden. Verwerk je persoonsgegevens, dan moet je ook aan de AVG voldoen, ook als je die gegevens uit openbare bronnen haalt. Ten slotte moeten organisaties kunnen aantonen waar data vandaan komt, hoe die is verwerkt en welke controles zijn uitgevoerd.41 Lees meer over de inrichting hiervan in AI AI AI: dat zou je moeten willen!
Risicobeheer tijdens de hele levenscyclus
Een belangrijke verplichting voor de aanbieder is het inrichten van een continu systeem voor risicobeheer (risk management system). Dit systeem zorgt ervoor dat de risico’s niet eenmalig worden beoordeeld, maar tijdens de hele levenscyclus van het AI-systeem worden gemonitord. AI-governance is immers een doorlopend proces. Per fase verschillen de aandachtspunten:42
- ontwikkeling en training: de herkomst en representativiteit van de trainingsdata, de ernst van de fouten die het systeem maakt en de vraag of het systeem grondig genoeg is getest;
- implementatie en gebruik: de vraag of het systeem wordt gebruikt voor het doel waarvoor het is ontwikkeld, of het menselijk toezicht effectief is en of gebruikers genoeg training en instructies krijgen; en
- monitoring en updates: de vraag of het systeem nog steeds goed presteert, of er risico’s opduiken die vooraf niet voorzienbaar waren en of een update nodig is.
Conformiteitsbeoordeling en registratie
Voordat een hoog-risico AI-systeem in de handel komt of in gebruik wordt gesteld, moet de aanbieder een conformiteitsbeoordeling uitvoeren. Daarbij wordt gecontroleerd of het systeem aan alle eisen uit de AI-verordening voldoet. Voor de meeste hoog-risicotoepassingen uit bijlage III doet de aanbieder dat zelf, via een interne controle. Bij biometrie is soms een beoordeling door een aangemelde instantie nodig, en bij AI in producten uit bijlage I volgt de beoordeling de procedure van de productwetgeving.43 Daarna stelt de aanbieder een EU-conformiteitsverklaring op, brengt de CE-markering aan en registreert een hoog-risicotoepassing uit bijlage III in de EU-databank. Die registratie zorgt voor transparantie richting toezichthouders en gebruikers.
Welke verplichtingen heeft een gebruiksverantwoordelijke?
De meeste overheden en publieke organisaties zijn gebruiksverantwoordelijke: ze kopen AI in en zetten die in voor hun eigen taken. Bij hoog-risico AI moet je als gebruiksverantwoordelijke:44
- passende technische en organisatorische maatregelen nemen om het systeem te gebruiken volgens de gebruiksaanwijzing van de aanbieder;
- het menselijk toezicht opdragen aan medewerkers met de nodige bekwaamheid, opleiding en autoriteit;
- zorgen dat de inputdata relevant en voldoende representatief is, voor zover je daar zelf zeggenschap over hebt;
- de werking monitoren, bij een risico het gebruik onderbreken, en risico’s en ernstige incidenten melden aan de aanbieder en de toezichthouder;
- de logs die het systeem automatisch aanmaakt ten minste zes maanden bewaren;
- werknemersvertegenwoordigers en betrokken werknemers vooraf informeren als je hoog-risico AI op de werkplek inzet;
- als publiekrechtelijk orgaan of particuliere entiteit die openbare diensten verleent, een FRIA uitvoeren vóór het eerste gebruik van een hoog-risicotoepassing uit bijlage III;45
- als overheidsinstantie het gebruik van een hoog-risicotoepassing uit bijlage III registreren in de EU-databank, waarbij je een systeem dat de aanbieder daar niet heeft geregistreerd niet mag gebruiken;46
- mensen informeren als een hoog-risicotoepassing uit bijlage III over hen beslist of helpt beslissen; en
- de informatie van de aanbieder gebruiken bij het uitvoeren van een DPIA.
Heeft je organisatie een ondernemingsraad, dan is naast de informatieplicht uit de AI-verordening ook de Wet op de ondernemingsraden (WOR) van toepassing. De ondernemingsraad heeft vaak instemmingsrecht bij de invoering van AI die medewerkers volgt of beoordeelt.47
Hebben burgers recht op uitleg?
Ja, in bepaalde gevallen. Neemt een gebruiksverantwoordelijke een besluit op basis van de output van een hoog-risicotoepassing uit bijlage III, behalve kritieke infrastructuur, en heeft dat besluit rechtsgevolgen of vergelijkbare aanzienlijke gevolgen voor iemand, dan heeft die persoon recht op een duidelijke, inhoudelijke uitleg. Die uitleg gaat over de rol van het AI-systeem in de besluitvorming en de belangrijkste elementen van het besluit. Het recht bestaat als de persoon vindt dat het besluit nadelig is voor de eigen gezondheid, veiligheid of grondrechten. Het recht is aanvullend. Het is er alleen voor zover het EU-recht, zoals de AVG, niet al in zo’n recht voorziet.48 Omdat het recht is gekoppeld aan hoog-risicotoepassingen, krijgt het pas praktische betekenis als de regels daarvoor van toepassing zijn, vanaf 2 december 2027.
Voor overheden is een uitlegplicht niet nieuw. De Awb vraagt al om een deugdelijke motivering van besluiten.49 De AVG geeft mensen bij geautomatiseerde besluitvorming recht op zinvolle informatie over de onderliggende logica. Volgens het Hof van Justitie moet die uitleg begrijpelijk zijn: de betrokkene moet kunnen nagaan welke procedure en welke principes zijn toegepast.50 Met de AI-verordening komt daar een expliciete plicht voor de gebruiksverantwoordelijke bij.
| Voorbeeld: een inwoner vraagt om uitleg Een inwoner krijgt een afwijzing voor bijzondere bijstand en vermoedt dat een AI-systeem de doorslag gaf. Ze kan de gemeente vragen welke rol het systeem speelde en wat de belangrijkste elementen van het besluit waren. Daarnaast kan ze op grond van de Awb bezwaar maken tegen het besluit. Vermoedt ze dat de gemeente de AI-verordening niet naleeft, dan kan ze ook een klacht indienen bij de markttoezichtautoriteit. Leg als gemeente dus vooraf vast hoe je zo’n uitleg geeft, bijvoorbeeld bij de FRIA, zodat medewerkers vragen direct kunnen beantwoorden. |
Wanneer moet je een FRIA uitvoeren?
Een FRIA (fundamental rights impact assessment), in de AI-verordening de beoordeling van de gevolgen voor de grondrechten genoemd, is een van de meest praktische verplichtingen voor de gebruiksverantwoordelijke. In dit assessment analyseer je welke impact jouw AI-systeem heeft op grondrechten, waaronder privacy, non-discriminatie en de menselijke waardigheid. Je voert de FRIA uit vóór het eerste gebruik van het systeem.
Een FRIA is verplicht als het systeem een hoog-risicotoepassing uit bijlage III is, met uitzondering van AI voor kritieke infrastructuur. De plicht rust op drie groepen gebruiksverantwoordelijken:51
- publiekrechtelijke organen, zoals ministeries, gemeenten, provincies, waterschappen en zelfstandige bestuursorganen;
- particuliere organisaties die openbare diensten verlenen, bijvoorbeeld in het onderwijs, de zorg, de sociale dienstverlening en de volkshuisvesting; en
- elke gebruiksverantwoordelijke van een hoog-risicosysteem voor kredietwaardigheidsbeoordelingen of voor risicobeoordelingen en prijsstelling bij levens- en ziektekostenverzekeringen.
Voor overheden en organisaties met een publieke taak geldt de plicht dus voor elke hoog-risicotoepassing uit bijlage III, behalve kritieke infrastructuur, ook buiten hun kerntaak. Een gemeente, school of ziekenhuis die AI inzet voor werving en selectie, moet ook een FRIA uitvoeren. De FRIA is verplicht vanaf 2 december 2027. Voor systemen die al eerder op de markt waren, geldt het overgangsrecht. Je kunt in vergelijkbare gevallen een eerdere FRIA of een effectbeoordeling van de aanbieder gebruiken. Verandert er iets aan het gebruik, dan werk je de FRIA bij.52 De FRIA van een andere organisatie overnemen volstaat volgens de AP niet, omdat de beoordeling moet passen bij je eigen context. De AP publiceerde de handreiking Aan de slag met de FRIA.
Wat staat er in een FRIA?
Een FRIA bevat ten minste:53
- een beschrijving van de processen waarin je het systeem gebruikt, in lijn met het beoogde doel;
- de periode waarin en de frequentie waarmee je het systeem gebruikt;
- de categorieën personen en groepen die door het gebruik kunnen worden geraakt;
- de specifieke risico’s op schade voor die personen en groepen, mede op basis van de informatie van de aanbieder;
- een beschrijving van het menselijk toezicht volgens de gebruiksaanwijzing; en
- de maatregelen als de risico’s zich voordoen, waaronder afspraken over interne governance en een klachtenregeling.
Na het uitvoeren van de FRIA meld je de resultaten aan de markttoezichtautoriteit. Daarvoor vul je een model in van het AI-bureau (AI Office) van de Europese Commissie. Welke toezichthouder de melding ontvangt, hangt af van het domein. Volgens het conceptwetsvoorstel Uitvoeringswet AI-verordening is dat voor de meeste overheidstoepassingen de AP en voor kredietbeoordeling en verzekeringen de Autoriteit Financiële Markten (AFM) of De Nederlandsche Bank (DNB).54 Meer daarover lees je onder Wie houdt toezicht in Nederland? Het AI-bureau ontwikkelt dat model, ook als geautomatiseerd hulpmiddel.55 Heb je al een DPIA uitgevoerd, dan mag je in de FRIA naar de relevante delen verwijzen of die overnemen.56
Welke hulpmiddelen zijn er voor de FRIA?
Er bestaan verschillende kaders die je kunt gebruiken bij het uitvoeren van een FRIA. De AI-verordening schrijft geen methode voor. Elk kader volstaat, zolang je alle zes onderdelen uit artikel 27 behandelt en de uitkomst kunt melden met het model van het AI-bureau.57 Van de kaders hieronder is alleen de Impact Assessment Mensenrechten en Algoritmes (IAMA) uitdrukkelijk in lijn gebracht met artikel 27. Ook bij de IAMA moet je controleren of je aan alle wettelijke eisen voldoet. Andere kaders kun je gebruiken als je aanvult wat ontbreekt.58
| Kader | Wat is het? | Koppeling met de AI-verordening |
| IAMA (Impact Assessment Mensenrechten en Algoritmes) | Nederlands instrument voor de publieke sector om de gevolgen van algoritmes voor mensenrechten in kaart te brengen. Geactualiseerd in februari 2026. | In lijn gebracht met artikel 27. Vragen die direct samenhangen met de AI-verordening zijn gemarkeerd. |
| AIIA (AI Impact Assessment) | Hulpmiddel van het ministerie van Infrastructuur en Waterstaat om risico’s van data, modellen en algoritmes af te wegen. | Bijgewerkt voor de AI-verordening in 2024. Breder dan de FRIA en niet automatisch voldoende. |
| ISO/IEC 42005:2025 | Internationale norm voor impact assessments van AI-systemen. | Bruikbaar als methode. Geen geharmoniseerde norm, dus geen vermoeden van conformiteit. |
| HUDERIA | Methode van de Raad van Europa om de gevolgen van AI voor mensenrechten, democratie en de rechtsstaat te beoordelen. | Hoort bij het AI-verdrag van de Raad van Europa, niet bij de AI-verordening. Wel veel overlap met de FRIA. |
| DEDA (De Ethische Data Assistent) | Hulpmiddel van de Utrecht Data School om ethische vragen bij data- en algoritmeprojecten te herkennen. | Niet specifiek voor AI. Bruikbaar als onderdeel van de FRIA. |
Lees meer in ons artikel over de IAMA. Hulp nodig bij een FRIA, IAMA of DPIA? Bekijk onze dienst DPIA, IAMA en andere risicobeoordelingen.
De AI-verordening, de AVG en de Wpg: hoe werken ze samen?
De AI-verordening en de AVG (ook wel General Data Protection Regulation, GDPR) vullen elkaar aan en zijn vaak samen van toepassing bij het gebruik van AI. In de AVG staat de bescherming van persoonsgegevens centraal. In de AI-verordening staan de veiligheid, transparantie en betrouwbaarheid van AI-systemen centraal. De AI-verordening laat de AVG onverlet: verwerk je persoonsgegevens met AI, dan moet je aan beide voldoen.59 Overheden hebben bijvoorbeeld altijd een passende grondslag nodig, zoals een wettelijke verplichting of een taak van algemeen belang. Wil je meer weten over de verhouding tussen de AVG en AI, lees dan ons artikel over de AVG en AI-toepassingen.
Drie raakvlakken zijn voor de publieke sector extra belangrijk:
- geautomatiseerde besluitvorming: de AVG verbiedt in beginsel besluiten die uitsluitend op geautomatiseerde verwerking berusten en mensen aanmerkelijk raken. Volgens het Hof van Justitie kan ook een score die een andere organisatie doorslaggevend gebruikt, zo’n besluit zijn;60
- bias opsporen met bijzondere persoonsgegevens: aanbieders en gebruiksverantwoordelijken mogen bijzondere persoonsgegevens, zoals gegevens over gezondheid of etnische afkomst, verwerken om vooringenomenheid op te sporen en te corrigeren. Dat mag alleen als het strikt noodzakelijk is en met strenge waarborgen, zoals pseudonimisering en verwijdering na de correctie;61 en
- DPIA en FRIA: voor hoog-risico AI die persoonsgegevens verwerkt, is vaak zowel een DPIA als een FRIA nodig. De aanbieder moet je de informatie geven die je voor de DPIA nodig hebt.62
Voor politie, justitie en andere organisaties die onder de Wpg of de Wjsg vallen, werkt het net zo. De AI-verordening laat ook die regels onverlet. Meer over de Wpg lees je in onze complete gids over de Wpg.
| Voorbeeld: bias opsporen met bijzondere persoonsgegevens Een gemeente vermoedt dat haar risicomodel inwoners met een bepaalde etnische achtergrond vaker selecteert. Om dat te onderzoeken, wil ze tijdelijk gegevens over etnische afkomst koppelen aan de uitkomsten van het model. Dat mag alleen als het strikt noodzakelijk is en synthetische of geanonimiseerde gegevens niet volstaan. De gegevens worden gepseudonimiseerd, alleen bevoegde medewerkers krijgen toegang en de gegevens worden verwijderd zodra de bias is gecorrigeerd. In het register van verwerkingsactiviteiten legt de gemeente vast waarom dit nodig was. Daarnaast moet de verwerking aan de AVG voldoen. |
DPIA en FRIA combineren: zo voorkom je dubbel werk
Een DPIA (data protection impact assessment), in het Nederlands gegevensbeschermingseffectbeoordeling, is een analyse van de risico’s van een verwerking van persoonsgegevens. Een FRIA gaat over de risico’s voor grondrechten. Geldt voor jouw organisatie de FRIA-plicht en levert de verwerking van persoonsgegevens ook een hoog risico op voor de rechten en vrijheden van mensen, dan moet je beide uitvoeren. Je moet dan voldoen aan artikel 27 AI-verordening en artikel 35 AVG.63
Hoewel de doelen verschillen, overlappen de assessments inhoudelijk sterk. Een geïntegreerde aanpak voorkomt dubbel werk en zorgt voor consistentie. Sinds de Digital Omnibus mag je in de FRIA ook uitdrukkelijk verwijzen naar de DPIA of delen ervan overnemen.64 Kies je voor een geïntegreerde aanpak, dan zijn deze stappen van belang:
- start met een gezamenlijke scope: beschrijf het AI-systeem, benoem de (verwerkings)doelen en breng de datastromen in kaart;
- combineer de risicoanalyse: ga in op de privacyrisico’s (AVG) en op de bredere risico’s voor grondrechten, zoals discriminatie (AI-verordening);
- bundel de maatregelen: veel maatregelen werken voor privacy én grondrechten, zoals het beperken van bias, het waarborgen van datakwaliteit, transparantie en menselijke controle; en
- gebruik één documentatiestructuur: werk met één document of sjabloon waarin je de elementen van de DPIA en de FRIA terugvindt.
Door een DPIA en een FRIA te combineren, bespaar je tijd en kosten, krijg je een totaalbeeld van de risico’s, voldoe je efficiënter aan meerdere wettelijke kaders en versterk je de interne governance rond AI en data. Lees meer in ons artikel over de DPIA en voorkom de bekende DPIA-instinkers.
Wat Lex Digitalis voor je kan betekenen
Voor organisaties is het toepassing van de AI Act naast de AVG soms complex. Lex Digitalis ondersteunt hierbij door experts aan te bieden op het snijvlak van AI-regels, privacy en impact assessments. Met praktische templates, juridische kennis en implementatiebegeleiding helpt Lex Digitalis organisaties niet alleen om compliant te worden, maar ook verantwoord en toekomstbestendig AI in te zetten. Voor meer informatie kun je contact opnemen via ons contactformulier.
Moet je AI-systemen registreren?
De AI-verordening kent een openbare EU-databank voor hoog-risico AI. Aanbieders registreren daarin hun hoog-risicotoepassingen uit bijlage III. Ook een systeem dat de aanbieder met een beroep op de uitzondering van artikel 6 lid 3 niet als hoog risico aanmerkt, moet worden geregistreerd. Sinds de Digital Omnibus hoeft de aanbieder daarbij geen samenvatting van zijn onderbouwing meer te geven en niet meer te vermelden in welke lidstaten het systeem wordt aangeboden.65 Overheidsinstanties die gebruiksverantwoordelijke zijn, registreren zichzelf en het gebruik van het systeem voordat ze het in gebruik nemen. Daarbij voegen ze een samenvatting van de FRIA en, als die er is, van de DPIA toe. Staat een systeem niet in de databank, dan mag een overheid het niet gebruiken.66
Voor AI in rechtshandhaving, migratie, asiel en grenstoezicht gebeurt de registratie in een beveiligd, niet-openbaar deel van de databank. AI voor kritieke infrastructuur wordt op nationaal niveau geregistreerd.67 De Europese Commissie werkt nog aan de EU-databank.
Het Nederlandse Algoritmeregister is iets anders. Overheden publiceren daarin informatie over hun algoritmes, inmiddels ruim 1.500. Een wettelijke plicht is er niet, maar het kabinet verwacht dat overheidsorganisaties hun impactvolle algoritmes registreren. Een registratie in het Algoritmeregister vervangt de registratie in de EU-databank niet. Wel is het Algoritmeregister breder, omdat het ook gaat over algoritmes die geen AI-systeem zijn. Over het oorspronkelijke voorstel om de registratieplicht te beperken, schreven we Digital Omnibus: kleinere AI-database, minder transparantie.
Toezicht, handhaving en boetes
De AI-verordening kent hoge boetes en andere handhavingsmaatregelen, net als de AVG. De lidstaten stellen de regels voor sancties vast en wijzen de toezichthouders aan.68
Hoe hoog zijn de boetes?
De maximale boete hangt af van de overtreding. Voor ondernemingen geldt het vaste bedrag of het percentage van de wereldwijde jaaromzet, als dat hoger is:69
| Maximale boete | |
| Verboden AI-praktijken (artikel 5) | € 35 miljoen of 7% van de wereldwijde jaaromzet. |
| Andere verplichtingen, zoals die van aanbieders, gebruiksverantwoordelijken (artikel 26) en de transparantieverplichtingen (artikel 50) | € 15 miljoen of 3% van de wereldwijde jaaromzet. |
| Onjuiste, onvolledige of misleidende informatie aan toezichthouders of aangemelde instanties | € 7,5 miljoen of 1% van de wereldwijde jaaromzet |
Voor mkb-ondernemingen, inclusief start-ups, geldt steeds het laagste van de twee bedragen. Sinds de Digital Omnibus geldt dat ook voor kleine midcapondernemingen, behalve bij verboden AI. Bij het bepalen van de hoogte kijkt de toezichthouder onder meer naar de aard, ernst en duur van de overtreding, de omvang van de organisatie en de mate van medewerking. Aanbieders van AI-modellen voor algemene doeleinden kunnen sinds 2 augustus 2026 een boete krijgen van de Europese Commissie, van maximaal € 15 miljoen of 3% van de wereldwijde jaaromzet.70
Kan een overheidsorganisatie een boete krijgen?
Dat bepaalt elke lidstaat zelf. De AI-verordening laat de lidstaten vrij om te regelen of en in hoeverre overheidsinstanties een boete kunnen krijgen.71 In Nederland gebeurt dat in de Uitvoeringswet AI-verordening. Zolang die wet niet in werking is getreden, ontbreekt in Nederland een wettelijke basis om boetes op grond van de AI-verordening op te leggen. Dat betekent niet dat er geen risico is. Verwerkt een AI-toepassing persoonsgegevens, dan is de AVG van toepassing, en op grond daarvan kan de AP ook overheden beboeten.72 Daarnaast kan een rechter een besluit vernietigen dat op een ondeugdelijk AI-systeem berust.
Wie houdt toezicht in Nederland?
In Nederland wordt het toezicht op de AI-verordening verdeeld over meerdere toezichthouders. Het kabinet werkte de verdeling uit in het conceptwetsvoorstel, dat van 20 april tot 1 juni 2026 in internetconsultatie was.73 De Autoriteit Persoonsgegevens (AP) en de Rijksinspectie Digitale Infrastructuur (RDI) krijgen een coördinerende rol, en de RDI wordt het centrale contactpunt. Volgens het concept zijn de belangrijkste toezichthouders:
- de AP, voor de verboden, de transparantieverplichtingen, de meeste toepassingen uit bijlage III en alle overige gevallen;
- de Autoriteit Financiële Markten (AFM) en De Nederlandsche Bank (DNB), voor AI bij financiële instellingen, zoals kredietbeoordeling en verzekeringspremies;
- de RDI of de Inspectie Leefomgeving en Transport (ILT), voor AI in kritieke infrastructuur;
- de Inspectie Gezondheidszorg en Jeugd (IGJ) en andere productinspecties, voor AI in producten zoals medische hulpmiddelen; en
- de procureur-generaal bij de Hoge Raad, voor AI in de rechtspraak, behalve bij de Afdeling bestuursrechtspraak van de Raad van State, waar de eigen voorzitter toezicht houdt.
Volgens de planning van het kabinet wordt het wetsvoorstel in het tweede kwartaal van 2027 bij de Tweede Kamer ingediend.74 Het kabinet verwacht dat de wet later in werking treedt dan de AI-verordening voorschrijft. De AP is wel al actief met handreikingen en rapportages over AI en algoritmes. Op Europees niveau stemmen de lidstaten hun aanpak af in de AI-board. Het AI-bureau van de Europese Commissie houdt toezicht op AI-modellen voor algemene doeleinden en sinds de Digital Omnibus ook op de meeste AI-systemen die een aanbieder bouwt op zijn eigen GPAI-model, zoals ChatGPT, en op AI-systemen in zeer grote onlineplatforms en zoekmachines.75 Lees meer over de groei van het AI Office.
Klachten, grondrechten en klokkenluiders
Iedereen die vermoedt dat de AI-verordening wordt overtreden, kan een klacht indienen bij de markttoezichtautoriteit.76 Een belangrijk onderdeel van de handhaving is daarnaast de bescherming van klokkenluiders. Werknemers of betrokkenen die misstanden rond AI melden, worden beschermd tegen represailles. In Nederland gebeurt dat via de Wet bescherming klokkenluiders.77 Dat verlaagt de drempel om overtredingen vroeg aan het licht te brengen.
Ook toezichthouders op grondrechten krijgen een rol. Zij mogen via de markttoezichtautoriteit documentatie over hoog-risico AI opvragen als dat nodig is voor hun taak. In Nederland zijn onder meer het College voor de Rechten van de Mens en de AP als zodanig aangewezen.78
De AI-verordening per sector
De impact van de AI-verordening verschilt sterk per sector. We beginnen met twee toepassingen die in elke organisatie voorkomen. Daarna lees je wat de regels betekenen voor sectoren met een publieke taak en voor de financiële sector, telkens met een concreet voorbeeld.
Werving, selectie en HR
Binnen werving, selectie en HR wordt steeds vaker AI gebruikt. Zo kunnen cv’s automatisch worden gescreend en gerangschikt, en kan AI helpen bij de analyse van video-interviews. AI voor werving en selectie, voor beslissingen over promotie of ontslag en voor het beoordelen van prestaties is hoog risico, omdat de AI directe invloed heeft op iemands toegang tot werk.79 HR-afdelingen moeten daarom zorgen voor transparante systemen, de systemen controleren op vooringenomenheid en menselijk toezicht waarborgen. Een recruiter mag dus niet blind vertrouwen op AI. Emotieherkenning tijdens sollicitatiegesprekken is zelfs verboden. Een systeem dat alleen een beperkte procedurele taak uitvoert, zoals controleren of een sollicitatie compleet is, kan onder de uitzondering vallen. Die uitzondering geldt nooit als het systeem kandidaten profileert. Vergeet de ondernemingsraad niet: die moet vooraf worden geïnformeerd en heeft vaak instemmingsrecht.
| Voorbeeld: cv-screening bij een hogeschool Een hogeschool gebruikt software die sollicitaties voor een vacature automatisch rangschikt. Dat is een hoog-risicotoepassing. Komt het systeem na 2 december 2027 op de markt, dan moet de hogeschool het gebruiken volgens de gebruiksaanwijzing, een getrainde recruiter toezicht laten houden en sollicitanten informeren dat AI een rol speelt. Omdat ze een openbare dienst verleent, voert ze vooraf ook een FRIA uit. Analyseert de software in video-interviews de gezichtsuitdrukkingen van kandidaten om hun enthousiasme te meten, dan is dat verboden emotieherkenning. |
Klantcontact en chatbots
Steeds meer organisaties gebruiken AI in het contact met burgers en klanten, zoals chatbots op de website, de analyse van gesprekken en het automatisch afhandelen van vragen. Meestal zijn deze toepassingen geen hoog risico. De belangrijkste verplichting is dan transparantie: mensen moeten weten dat ze met een chatbot communiceren. Beslist de chatbot zelf over een aanvraag of uitkering, dan kan het systeem wel hoog risico zijn. En bouw je zelf een chatbot op een GPAI-model en zet je die onder eigen naam in, dan ben je aanbieder.
Rijk, gemeenten en uitvoeringsorganisaties
Gemeenten, provincies, waterschappen, ministeries en uitvoeringsorganisaties zoals UWV, SVB en DUO nemen dagelijks besluiten over burgers. AI die beoordeelt of iemand recht heeft op een uitkering, toeslag of zorg, of die zo’n voorziening beperkt, intrekt of terugvordert, is hoog risico.80 Ook AI die fraudesignalen afgeeft, kan hoog risico zijn, afhankelijk van de rol die de signalen spelen in het besluit. Profileert het systeem personen, dan geldt de uitzondering niet en is het altijd hoog risico. De uitzondering voor fraudedetectie in bijlage III is er alleen voor kredietbeoordeling. Voor deze toepassingen moet je een FRIA uitvoeren en het gebruik registreren in de EU-databank. Het toezicht ligt naar verwachting bij de AP.
De geschiedenis laat zien waarom deze regels er zijn. Bij de toeslagenaffaire en de controle op de uitwonendenbeurs door DUO bleek hoe risicoselectie tot discriminatie kan leiden.81 Gebruik het Algoritmekader om per toepassing te bepalen welke regels van toepassing zijn en welke maatregelen passen.
| Voorbeeld: niet elke AI bij de overheid is hoog risico Een gemeente zet AI in bij twee processen. Bij de Wet maatschappelijke ondersteuning (Wmo) voorspelt een model welke ondersteuning een inwoner waarschijnlijk nodig heeft, waarna een consulent beslist. Dat is een hoog-risicotoepassing: het systeem helpt bepalen waar iemand recht op heeft en profileert daarbij de inwoner. Bij vergunningaanvragen controleert AI of alle bijlagen zijn aangeleverd en vat het de stukken samen voor de behandelaar. Vergunningverlening staat niet in bijlage III, dus dat systeem is geen hoog risico. Wel zijn de AVG en de Awb van toepassing, en blijft de behandelaar verantwoordelijk voor het besluit. |
Politie, justitie en boa’s
Politie, Openbaar Ministerie, Koninklijke Marechaussee en buitengewoon opsporingsambtenaren (boa’s) kunnen AI inzetten voor rechtshandhaving. AI om de betrouwbaarheid van bewijs te beoordelen, het risico op een strafbaar feit in te schatten of verdachten te profileren is hoog risico.82 Daarbij gelden extra regels. Realtime biometrische identificatie op afstand in de openbare ruimte is voor rechtshandhaving in beginsel verboden. Voor gezichtsherkenning achteraf bij het gericht zoeken naar een verdachte of veroordeelde is toestemming nodig van een rechter of van een bestuurlijke instantie met een bindende beslissing, vooraf of uiterlijk binnen 48 uur. Alleen voor de eerste identificatie van een mogelijke verdachte geldt die eis niet.83 De registratie in de EU-databank gebeurt in een niet-openbaar deel. Over de risico’s van gezichtsherkenning bij het identificeren van verdachten schreven we Zorgvuldige identificatie in de rechtshandhaving: ook online mogelijk?
Naast de AI-verordening zijn voor deze organisaties de Wpg of de Wjsg van toepassing. In de FRIA mag je verwijzen naar de DPIA die je onder die wetten maakt. Taken die echt onder de nationale veiligheid vallen, zijn uitgezonderd van de AI-verordening. Of voor boa’s de AVG of de Wpg geldt, hangt af van de taak. Lees meer in onze complete gids over de Wpg en in ons artikel over Mulderhandhaving door boa’s.
| Voorbeeld: gezichtsherkenning na een overval Na een winkeloverval vergelijkt de politie een beeld van de bewakingscamera met een databank met foto’s. Dat is biometrische identificatie op afstand achteraf, een hoog-risicotoepassing. Voor zo’n eerste identificatie van een mogelijke verdachte, op basis van feiten die direct met de overval te maken hebben, is geen aparte toestemming nodig. Wil de politie daarna de beelden van alle camera’s in de binnenstad doorzoeken om de verdachte te volgen, dan is daarvoor, zodra de regels voor hoog-risico AI van toepassing zijn, vooraf of uiterlijk binnen 48 uur toestemming nodig van een rechter of een bestuurlijke instantie met een bindende beslissing. Wordt die toestemming geweigerd, dan stopt het gebruik direct en worden de bijbehorende persoonsgegevens verwijderd. Elk gebruik wordt vastgelegd in het politiedossier. Hetzelfde systeem realtime inzetten op een druk plein is in beginsel verboden. |
Onderwijs
Scholen, mbo-instellingen, hogescholen en universiteiten krijgen op twee manieren met de AI-verordening te maken. Emotieherkenning is in het onderwijs verboden, bijvoorbeeld software die uit camerabeelden afleidt hoe leerlingen zich voelen. En AI voor toelating, het beoordelen van leerresultaten, het bepalen van het onderwijsniveau en het opsporen van fraude tijdens toetsen is hoog risico.84 Denk aan proctoringsoftware of een systeem dat schrijfopdrachten automatisch beoordeelt. Onderwijsinstellingen verlenen een openbare dienst en moeten voor deze toepassingen dus een FRIA uitvoeren. Kennisnet legt uit wat dit voor scholen betekent.
| Voorbeeld: online proctoring bij tentamens Een universiteit laat studenten een tentamen thuis maken met proctoringsoftware. Signaleert de software verdacht gedrag, zoals een tweede persoon in beeld, dan is dat een hoog-risicotoepassing: AI die ongeoorloofd gedrag tijdens toetsen opspoort. De universiteit voert dan vooraf een FRIA uit, informeert studenten en laat een examinator elke melding beoordelen voordat er gevolgen aan worden verbonden. Leidt de software ook emoties van studenten af, bijvoorbeeld om nervositeit als fraudesignaal te gebruiken, dan is dat verboden. |
Zorg en welzijn
In de zorg valt veel AI onder de Verordening medische hulpmiddelen (MDR) en de Verordening medische hulpmiddelen voor in-vitrodiagnostiek (IVDR). Is AI een medisch hulpmiddel of een veiligheidscomponent daarvan, en is een keuring door een aangemelde instantie nodig, dan is het hoog risico als AI in een product (bijlage I). Die verplichtingen zijn van toepassing vanaf 2 augustus 2028. Het toezicht ligt naar verwachting bij de IGJ.85 Sinds de Digital Omnibus kunnen eisen uit de AI-verordening voor AI in producten worden beperkt als productwetgeving zoals de MDR al een gelijkwaardige of betere bescherming biedt. De Europese Commissie werkt dat uiterlijk 2 augustus 2027 uit.86 Over een Europees voorstel uit december 2025 om de MDR en IVDR te vereenvoudigen wordt nog onderhandeld. Dat voorstel kan ook de verhouding met de AI-verordening veranderen.
Daarnaast is AI hoog risico als een overheid, of een organisatie namens de overheid, die gebruikt om te bepalen wie recht heeft op zorg of een sociale voorziening, bijvoorbeeld bij de Wmo. Ook AI die noodoproepen beoordeelt of patiënten in noodsituaties triageert, is hoog risico. Zorg- en welzijnsorganisaties verlenen een openbare dienst en moeten dan een FRIA uitvoeren. In een uitgewerkt voorbeeld over AI bij het bewaren van medische dossiers lees je hoe je zo’n systeem stap voor stap classificeert. Data voor gezondheid legt uit wat de Digital Omnibus betekent voor het zorgveld. Zie ook onze dienst privacy in de gezondheidszorg.
| Voorbeeld: AI-triage op de spoedeisende hulp Een ziekenhuis gebruikt op de spoedeisende hulp AI die bij binnenkomst een urgentie voorstelt op basis van klachten en metingen. AI voor de triage van patiënten in de spoedeisende zorg is een hoog-risicotoepassing uit bijlage III. Is de software ook een medisch hulpmiddel dat door een aangemelde instantie moet worden beoordeeld, dan is het daarnaast hoog risico als AI in een product (bijlage I). Omdat het ziekenhuis een openbare dienst verleent, voert het vooraf een FRIA uit. Een AI-tool die alleen het gesprek met de patiënt samenvat voor het dossier, is geen hoog risico. Laat een zorgverlener die samenvatting wel controleren. |
Financiële diensverlening
De financiële sector krijgt veel te maken met de AI-verordening. AI die de kredietwaardigheid van personen beoordeelt of hun kredietscore vaststelt, is hoog risico, net als AI voor de risicobeoordeling en prijsstelling bij levens- en ziektekostenverzekeringen. AI om financiële fraude op te sporen valt daar niet onder.87 Banken en verzekeraars moeten voor deze toepassingen een FRIA uitvoeren, ook als ze geen publieke taak hebben. Financiële organisaties moeten ook kunnen uitleggen hoe hun modellen in elkaar steken, kunnen aantonen dat de modellen eerlijk en betrouwbaar zijn en beslissingen toetsbaar maken voor mensen. De monitoring en het bewaren van logs mogen ze inpassen in hun bestaande regels voor interne governance.88 Bovendien is automatische afwijzing van een lening gebonden aan de grenzen van artikel 22 AVG. Het toezicht ligt naar verwachting bij de AFM en DNB.
| Voorbeeld: een AI-model voor persoonlijke leningen Een bank gebruikt een AI-model dat bepaalt of een klant een persoonlijke lening krijgt en tegen welke voorwaarden. Dat is een hoog-risicotoepassing. De bank voert vooraf een FRIA uit, ook al is ze geen overheidsorganisatie, en de klant kan uitleg vragen over de rol van het model in het besluit. Wijst het model aanvragen volledig automatisch af, dan gelden ook de grenzen van artikel 22 AVG. Een model dat alleen verdachte transacties signaleert om fraude op te sporen, is geen hoog-risicotoepassing. |
Openbaar vervoer
Vervoerders en OV-autoriteiten gebruiken AI voor reisinformatie, klantcontact, planning, onderhoud en veiligheid. Voor een chatbot of virtuele reisassistent geldt de transparantieplicht. Camera’s met AI vragen extra aandacht: biometrische identificatie op afstand, zoals gezichtsherkenning op een station, is hoog risico. Het verbod op realtime biometrische identificatie geldt alleen voor rechtshandhaving. Ook de AVG stelt grenzen, want met camerabeelden verwerk je al snel persoonsgegevens. AI die vermoeidheid van een bestuurder detecteert, valt niet onder het verbod op emotieherkenning, omdat vermoeidheid een fysieke toestand is.89 AI als veiligheidscomponent in het beheer van het wegverkeer is hoog risico. Voor AI in voertuigen en treinen worden de eisen ingevoerd via de Europese regels voor voertuigen en spoorwegen.90 Of een vervoerder met een concessie een particuliere entiteit is die een openbare dienst verleent, en dus een FRIA moet uitvoeren, is nog niet duidelijk. Met een FRIA ben je in elk geval goed voorbereid.
| Voorbeeld: slimme camera’s op een station Een vervoerder wil camera’s met AI inzetten op een druk station. Telt het systeem alleen hoeveel reizigers op een perron staan, zonder mensen te identificeren, dan is het geen hoog-risicotoepassing. Omdat reizigers herkenbaar in beeld kunnen zijn, is de AVG wel van toepassing. Herkent het systeem gezichten om bekende zakkenrollers op te sporen, dan is dat biometrische identificatie op afstand en dus een hoog-risicotoepassing. De vraag is dan wel of dat gebruik is toegestaan. De AVG verbiedt in beginsel het verwerken van biometrische gegevens om mensen te identificeren, en de uitzonderingen daarop zijn smal. |
Praktijkvoorbeeld: een gemeente bereidt een FRIA voor
Dit is een fictief voorbeeld. Een middelgrote gemeente wil een AI-systeem van een leverancier inzetten dat een eerste beoordeling maakt van aanvragen voor bijstand. Het systeem geeft per aanvraag een advies over de volledigheid en een risico-inschatting. Een medewerker neemt daarna het besluit. Zo pakt de gemeente het aan:
- classificatie: het systeem helpt beoordelen of iemand recht heeft op bijstand en profileert aanvragers. Het is dus hoog risico, ook al neemt een medewerker het besluit;
- rol: de gemeente koopt het systeem in en is gebruiksverantwoordelijke. Zolang ze het systeem niet substantieel wijzigt en gebruikt voor het doel dat de leverancier heeft bepaald, wordt ze geen aanbieder;
- FRIA en DPIA: de gemeente voert vóór het eerste gebruik een FRIA uit en combineert die met de DPIA. Daarbij blijkt dat de risico-inschatting zwaar leunt op de postcode van de aanvrager. Dat kan leiden tot indirecte discriminatie;
- maatregelen: de gemeente laat de postcode als variabele verwijderen, legt vast wanneer medewerkers van het advies moeten afwijken en richt een klachtenregeling in; en
- registratie en informatie: de gemeente meldt de FRIA bij de markttoezichtautoriteit, registreert het gebruik in de EU-databank, publiceert het algoritme in het Algoritmeregister en informeert aanvragers dat AI een rol speelt bij de beoordeling.
Het resultaat: de gemeente kan het systeem verantwoord inzetten en kan aan burgers, de gemeenteraad en de toezichthouder uitleggen hoe het werkt.
Inkoop van AI: waar let je op?
De meeste publieke organisaties ontwikkelen AI niet zelf, maar kopen die in. Of AI komt via een update in software die je al gebruikt, zoals een zaaksysteem, een HR-pakket of een kantoorapplicatie. Leg daarom in de aanbesteding en het contract vast wat je van de leverancier nodig hebt. Let in elk geval op:
- risicoclassificatie: laat de leverancier onderbouwen of het systeem hoog risico is;
- informatie en documentatie: de gebruiksaanwijzing, technische informatie en de gegevens die je nodig hebt voor de FRIA en de DPIA;
- conformiteit: bij hoog-risico AI een EU-conformiteitsverklaring, de CE-markering en registratie in de EU-databank;
- AI in bestaande software: afspraken over AI-functies die via een update worden toegevoegd en over de mogelijkheid om die uit te zetten;
- samenwerking: afspraken over updates, het melden van incidenten en ondersteuning bij vragen van een toezichthouder; en
- data en exit: afspraken over het gebruik van jouw data voor training, de locatie van de data, een verwerkersovereenkomst en wat er gebeurt als het contract eindigt.
De Europese Commissie liet modelcontractbepalingen voor de inkoop van AI opstellen, met een versie voor hoog-risico AI en een lichtere versie voor overige AI. Die bepalingen zijn ook in het Nederlands beschikbaar. Voor AI die via een update in bestaande software komt, publiceerden de gezamenlijke overheden in oktober 2026 een handreiking. Kies je voor een Amerikaanse AI-dienst, let dan ook op de doorgifte van persoonsgegevens naar de VS. Wij helpen je graag bij het opstellen van eisen en het beoordelen van contracten.
Welke normen en hulpmiddelen zijn er?
Europese geharmoniseerde normen helpen aanbieders aan te tonen dat hun systeem aan de AI-verordening voldoet. Wie zo’n norm toepast, wordt geacht aan de bijbehorende eisen te voldoen.91 De eerste geharmoniseerde norm, EN 18286:2026 over het kwaliteitsmanagementsysteem, is in oktober 2026 bekendgemaakt.92 De normen voor onder meer risicobeheer, data, nauwkeurigheid en cyberbeveiliging zijn vertraagd. Dit zijn de belangrijkste normen en kaders:
| Norm of kader | Wat houdt het in? | Koppeling met de AI-verordening |
| EN 18286:2026 | Europese norm voor het kwaliteitsmanagementsysteem van aanbieders van hoog-risico AI. | Geharmoniseerde norm. Toepassing geeft een vermoeden van conformiteit met artikel 17. |
| ISO/IEC 42001:2023 | Internationale norm voor een managementsysteem voor AI binnen een organisatie. | Geen geharmoniseerde norm. Helpt bij governance, ook voor gebruiksverantwoordelijken, maar geeft geen vermoeden van conformiteit. |
| ISO/IEC 23894:2023 | Internationale richtlijn voor risicomanagement bij AI. | Bruikbaar als methode voor het systeem voor risicobeheer (artikel 9). Geen vermoeden van conformiteit. |
| NIST AI Risk Management Framework | Amerikaans raamwerk met vier functies: govern, map, measure en manage. | Geen juridische koppeling met de AI-verordening. Bruikbaar als aanvulling. |
| Praktijkcode voor AI voor algemene doeleinden | Vrijwillige Europese code voor aanbieders van GPAI-modellen. | Ondertekenaars kunnen hiermee aantonen dat ze aan de GPAI-verplichtingen voldoen. Vooral relevant voor aanbieders van modellen. |
| Algoritmekader | Overzicht van eisen en hulpmiddelen voor verantwoord gebruik van algoritmes en AI bij de overheid. | Vertaalt de AI-verordening naar rollen en fasen, met een beslishulp. Geen norm. |
Andere nuttige hulpmiddelen zijn:
- de AI Act Service Desk van de Europese Commissie, met een compliance checker en veelgestelde vragen;
- de richtsnoeren van de Europese Commissie over de definitie van AI, verboden praktijken en transparantie; en
- de handreikingen van de AP over AI-geletterdheid, de FRIA en transparantie.
Kom je er met deze hulpmiddelen niet uit, dan kan een specialist je verder helpen. Via ons contactformulier kom je meer te weten over hoe Lex Digitalis hierbij ondersteunt.
Zo bereid je je organisatie voor in zeven stappen
Om te voldoen aan de AI-verordening is een gestructureerde aanpak essentieel. Dit stappenplan biedt een werkbare volgorde. Het is geen vinklijst die je in een middag afwerkt, maar een basis die je daarna onderhoudt.
Stap 1: regel governance en AI-geletterdheid. Wijs een verantwoordelijke voor AI aan, bijvoorbeeld een AI-officer, en betrek de functionaris gegevensbescherming, informatiebeveiliging en inkoop. Leg de rollen vast, bijvoorbeeld volgens het Three Lines Model. Stel een AI-beleid op en start met training. Waarom goede AI-governance loont, lees je in AI AI AI: dat zou je moeten willen!
Stap 2: breng je AI-toepassingen in kaart. Inventariseer welke AI-tools medewerkers gebruiken, welke systemen via leveranciers of als SaaS draaien en waar AI beslissingen ondersteunt of neemt. Vergeet de AI-functies in bestaande software niet.
Stap 3: toets op verboden AI. Controleer eerst of een toepassing onder een verbod valt. Is dat zo, stop er dan direct mee.
Stap 4: bepaal de risicocategorie en je rol. Bepaal per toepassing of het een AI-systeem is, in welke risicocategorie het valt en of je aanbieder of gebruiksverantwoordelijke bent. Gebruik daarbij artikel 6, bijlage I en bijlage III, en de beslishulp in het Algoritmekader.
Stap 5: maak een gap-analyse. Vergelijk de huidige situatie met de verplichtingen. Breng daarbij in kaart:
- of er een systeem voor risicobeheer is ingericht;
- of de datagovernance op orde is;
- of je AI-beslissingen kunt uitleggen; en
- of het menselijk toezicht is geregeld.
Stap 6: voer de FRIA en DPIA uit en neem maatregelen. Voer waar nodig een FRIA uit en combineer die met de DPIA. Neem daarna de maatregelen die uit de analyses volgen, zoals het verbeteren van de datakwaliteit, het inrichten van menselijk toezicht en het informeren van betrokkenen.
Stap 7: borg en monitor. Registreer hoog-risico AI waar nodig in de EU-databank, documenteer processen en beslissingen, monitor prestaties en risico’s doorlopend en voer periodiek een herbeoordeling uit. Veranker AI-risico’s in je bestaande risicomanagement voor privacy en informatiebeveiliging
Veelgestelde vragen over de AI-verordening
Is de AI-verordening uitgesteld
Gedeeltelijk. Door de Digital Omnibus zijn de verplichtingen voor hoog-risico AI pas van toepassing vanaf 2 december 2027 voor hoog-risicotoepassingen (bijlage III) en vanaf 2 augustus 2028 voor AI in producten (bijlage I). De verboden, de plicht tot AI-geletterdheid, de transparantieverplichtingen en de regels voor GPAI-modellen zijn al van toepassing. Alleen de twee nieuwe verboden volgen op 2 december 2026.
Is de AI-verordening ook van toepassing op overheden?
Ja. De AI-verordening is van toepassing op overheden, net als op bedrijven. Voor overheden gelden zelfs extra plichten: ze moeten bij hoog-risicotoepassingen uit bijlage III een FRIA uitvoeren en het gebruik registreren in de EU-databank. AI die uitsluitend voor militaire doeleinden, defensie of nationale veiligheid wordt gebruikt, valt er wel buiten.
Is de AI Act ook van toepassing op kleine bedrijven (MKB)?
Ja. De AI-verordening is van toepassing op alle organisaties die AI aanbieden of gebruiken in de EU, ongeacht de grootte. Wel zijn er lichtere regels en ondersteuning voor het mkb, zoals vereenvoudigde technische documentatie, voorrang bij AI-sandboxes en lagere boetes. Sinds de Digital Omnibus profiteren ook kleine micro-ondernemingen van een deel van die voordelen.93
Welke AI-toepassingen zijn verboden?
Verboden zijn onder meer sociale scoring, manipulatieve AI, emotieherkenning op de werkplek en in het onderwijs, het voorspellen van strafbare feiten op basis van alleen profilering en bepaalde vormen van biometrische surveillance. Vanaf 2 december 2026 is ook AI verboden die zonder toestemming intiem of seksueel expliciet materiaal van herkenbare personen maakt, en AI die kindermisbruikmateriaal genereert. Deze systemen mogen niet worden gebruikt of op de markt gebracht.
Wanneer is een FRIA verplicht?
Een FRIA is vanaf 2 december 2027 verplicht als aan twee voorwaarden is voldaan:
- je gebruikt een hoog-risicotoepassing uit bijlage III, behalve AI voor kritieke infrastructuur; en
- je bent een publiekrechtelijk orgaan of een particuliere organisatie die openbare diensten verleent, of je gebruikt AI voor kredietwaardigheid of voor risicobeoordeling en prijsstelling bij levens- en ziektekostenverzekeringen.
Je voert de FRIA uit vóór het eerste gebruik. Voor systemen die al eerder op de markt waren, geldt overgangsrecht.
Is AI-geletterdheid nog verplicht na de Digital Omnibus?
Ja. De plicht is afgezwakt, maar niet afgeschaft. Aanbieders en gebruiksverantwoordelijken moeten maatregelen nemen om de AI-geletterdheid van hun medewerkers te ondersteunen. Een bepaald niveau garanderen of een certificaat behalen is niet verplicht.
Is het AI-label verplicht?
Niet voor alle AI-content. Aanbieders van generatieve AI moeten de output machineleesbaar markeren. Gebruiksverantwoordelijken moeten deepfakes herkenbaar maken, net als door AI gegenereerde tekst over onderwerpen van algemeen belang, tenzij een mens die tekst redactioneel heeft gecontroleerd en iemand er redactioneel verantwoordelijk voor is. Een chatbot moet duidelijk maken dat je met AI praat. De Europese Commissie ontwikkelde EU-iconen die je voor het labelen kunt gebruiken, en de AP legt uit wat de transparantie-eisen in de praktijk betekenen.
Valt een algoritme met vaste beslisregels onder de AI-verordening?
Meestal niet. Een systeem dat alleen regels uitvoert die volledig door mensen zijn opgesteld, is geen AI-systeem in de zin van de AI-verordening. Wel zijn de AVG, de Awb en het verbod op discriminatie van toepassing. Twijfel je, gebruik dan de beslishulp in het Algoritmekader.
Wat zijn de boetes bij niet-naleving van de AI-verordening?
De boetes kunnen oplopen tot:
- bij verboden AI: € 35 miljoen of 7% van de wereldwijde jaaromzet;
- bij overtreding van de meeste andere verplichtingen, zoals die voor hoog-risico AI en transparantie: € 15 miljoen of 3% van de wereldwijde jaaromzet; en
- bij onjuiste, onvolledige of misleidende informatie aan toezichthouders: € 7,5 miljoen of 1% van de wereldwijde jaaromzet.
Voor het mkb geldt het laagste van de twee bedragen. Of overheden een boete kunnen krijgen, regelt Nederland in de Uitvoeringswet AI-verordening.
Wie is de toezichthouder in Nederland?
Volgens het conceptwetsvoorstel Uitvoeringswet AI-verordening wordt de AP de belangrijkste toezichthouder, voor de verboden, de transparantieverplichtingen en de meeste hoog-risicotoepassingen. Voor financiële instellingen zijn dat de AFM en DNB, en voor kritieke infrastructuur de RDI of de ILT. De RDI en de AP coördineren het toezicht.
Wat is het verschil tussen de AI-verordening en de AVG?
Bij de AVG staat de bescherming van persoonsgegevens centraal. Bij de AI-verordening staan AI-systemen en hun risico’s voor gezondheid, veiligheid en grondrechten centraal. De verordeningen vullen elkaar aan en zijn vaak tegelijk van toepassing. Een DPIA en een FRIA kun je combineren in één proces.
Hoe combineer ik de AI Act compliance met mijn AVG compliance?
Door een DPIA (AVG) en een FRIA (AI Act) te combineren in één proces is het mogelijk compliance op dit vlak te combineren. Je analyseert dan de risico’s gezamenlijk, je bundelt maatregelen en je gebruikt één documentatiestructuur, waardoor je dubbel werk voorkomt en efficiëntie verhoogt.
Moeten we onze AI-systemen registreren?
Overheden moeten het gebruik van hoog-risicotoepassingen uit bijlage III registreren in de EU-databank, voordat ze het systeem in gebruik nemen. Aanbieders registreren hun hoog-risicotoepassingen uit bijlage III, ook als ze die met een beroep op de uitzondering niet als hoog risico aanmerken. Publicatie in het Nederlandse Algoritmeregister is niet wettelijk verplicht en vervangt de EU-registratie niet.
Is de AI-verordening ook van toepassing op AI die we al gebruiken?
Ja, met overgangsrecht. Hoog-risicosystemen die vóór 2 december 2027 (hoog-risicotoepassingen) of 2 augustus 2028 (AI in producten) in de handel zijn gebracht of in gebruik zijn gesteld, vallen pas onder de regels als hun ontwerp daarna aanzienlijk verandert. Systemen die bedoeld zijn voor gebruik door overheidsinstanties moeten uiterlijk 2 augustus 2030 voldoen, ook zonder wijziging. Voor bestaande AI in grote Europese informatiesystemen is de uiterste datum 31 december 2030. De verboden zijn altijd van toepassing.
Hulp nodig bij de AI Act? Lex Digitalis helpt!
Waarom Lex Digitalis?
Het implementeren van de AI-verordening vraagt om meer dan alleen juridische kennis. Het vereist een combinatie van technisch inzicht, praktische toepasbaarheid en ervaring met governance. Lex Digitalis onderscheidt zich op dat snijvlak. Onze adviseurs combineren kennis van de AI-verordening met kennis van de AVG en de Wpg. Die kennis delen we ook, bijvoorbeeld tijdens ons kennisevent over verantwoord en succesvol AI inzetten.
Praktische aanpak
Waar veel adviseurs blijven hangen in abstracte kaders, kiest Lex Digitalis voor een hands-on aanpak. Dat betekent:
- direct toepasbare stappenplannen;
- concrete templates en tools; en
- focus op implementatie in plaats van alleen op advies.
Het doel is niet alleen compliance op papier, maar juist werkbare oplossingen binnen jouw organisatie.
Sector-specifieke ervaring
Lex Digitalis heeft ervaring in sectoren waar AI-regelgeving de grootste impact heeft, zoals de rijksoverheid, gemeenten, politie en justitie, het openbaar vervoer, het onderwijs en de zorg. Lees bijvoorbeeld:
- hoe we de gemeente Zutphen begeleidden bij de Wpg-audit;
- waarom de politie voor Lex Digitalis koos;
- hoe we Translink ondersteunden bij de OV-chipkaart en OVpay;
- hoe de functionaris gegevensbescherming van GVB onze samenwerking ervaart; en
- wat de HAN van onze dienstverlening vindt.
Meer ervaringen van opdrachtgevers lees je op onze pagina met interviews.
Concrete diensten
Lex Digitalis biedt verschillende diensten om organisaties te helpen aan de AI-verordening te voldoen:
- AI Act Quick Scan: snel inzicht in je huidige situatie en de risico’s;
- FRIA-uitvoering: begeleiding bij het uitvoeren van een FRIA of IAMA;
- geïntegreerde DPIA en FRIA: een efficiënte aanpak voor gecombineerde compliance;
- implementatiebegeleiding: van beleid en governance tot concrete (technische) maatregelen;
- AI-training: praktische trainingen over AI-geletterdheid en de AI-verordening voor teams en het management; en
- detachering: een ervaren AI-expert of privacy officer die tijdelijk in je organisatie meedraait.
Meer dan compliance
Voldoen aan de AI-verordening is geen doel op zich. Goed geregelde AI-systemen en maatregelen leveren grip op en verminderen risico’s. Tegelijkertijd versterken ze het vertrouwen van de mensen op wie de AI-systemen worden toegepast. We kijken daarom verder dan de minimale eisen en helpen je compliance zo in te richten dat het je organisatie ook echt iets oplevert.
Wil je weten wat jouw organisatie nodig heeft om aan de AI-verordening te voldoen? Neem contact op voor een vrijblijvend adviesgesprek via ons contactformulier.
Download de AI Act-praatplaat. Alle verplichtingen en deadlines op één pagina, handig om intern het gesprek over AI te starten. Download de praatplaat (pdf).
Volg een AI-training. In onze AI-training leren medewerkers verantwoord met AI te werken. Zo geef je invulling aan de plicht tot AI-geletterdheid.
Blijf op de hoogte. De regels rond AI zijn volop in beweging. Lees al onze artikelen over AI en technologie of schrijf je onderaan deze pagina in voor onze nieuwsbrief en ontvang de laatste ontwikkelingen in je mailbox.
Voetnoten
- Art. 1 lid 1 AI-Verordening.
- Art. 57 tot en met 63 AI-verordening.
- Art. 288 VWEU.
- Art. 70 en 99 AI-verordening.
- Art. 113 AI-verordening, zoals gewijzigd door de Digitale omnibus inzake AI (Verordening (EU) 2026/1744).
- Verordening (EU) 2026/1744 van het Europees Parlement en de Raad van 8 juli 2026 (Digitale omnibus inzake AI), in werking getreden op 27 juli 2026.
- Overwegingen 2 en 40 Digitale omnibus inzake AI (Verordening (EU) 2026/1744). Zie voor kritiek bijvoorbeeld ECNL, AI Omnibus: deregulation at the expense of fundamental rights, 11 mei 2026.
- Art. 4, 4 bis, 5, 6, 27, 57, 111 en 113 en bijlage VIII AI-verordening, zoals gewijzigd of ingevoegd door de Digitale omnibus inzake AI (Verordening (EU) 2026/1744).
- Art. 111 lid 2 AI-verordening, zoals gewijzigd door de Digitale omnibus inzake AI (Verordening (EU) 2026/1744).
- Overwegingen 128 en 177, art. 3 punt 23 en art. 43 lid 4 AI-verordening. Overweging 39 Digitale omnibus inzake AI (Verordening (EU) 2026/1744).
- Art. 111 lid 1 en bijlage X AI-verordening.
- Art. 2 lid 1 AI-verordening.
- Art. 3 punt 1 AI-verordening.
- Overweging 12 AI-verordening. Richtsnoeren van de Europese Commissie over de definitie van een AI-systeem van 6 februari 2025.
- Rb. Den Haag 5 februari 2020, ECLI:NL:RBDHA:2020:865 (SyRI).
- Art. 2 leden 3, 6, 8, 10 en 12 AI-verordening.
- Rijksoverheid, Cyberbeveiligingswet en Wet weerbaarheid kritieke entiteiten vanaf vandaag van kracht, 15 augustus 2026. Voor het begrip kritieke infrastructuur verwijst de AI-verordening naar de CER-richtlijn: art. 3 punt 62 AI-verordening en art. 2 punt 4 Richtlijn (EU) 2022/2557.
- Art. 3 punten 3 tot en met 8 en art. 25 lid 3 AI-verordening.
- Art. 2 lid 1 onder g, art. 85 en art. 86 AI-verordening.
- Art. 25 lid 1 AI-verordening.
- Art. 5 lid 1 AI-verordening, zoals gewijzigd door de Digitale omnibus inzake AI (Verordening (EU) 2026/1744).
- Art. 5 lid 1 onder b bis en b ter en leden 1 bis en 1 ter AI-verordening, zoals gewijzigd door de Digitale omnibus inzake AI (Verordening (EU) 2026/1744).
- Art. 6 leden 1, 1 bis, 1 ter en 2 AI-verordening. De leden 1 bis en 1 ter zijn ingevoegd door de Digitale omnibus inzake AI (Verordening (EU) 2026/1744).
- Bijlage III AI-verordening.
- Art. 6 lid 3 AI-verordening.
- Art. 6 lid 4 en art. 49 lid 2 AI-verordening.
- Art. 50 en art. 111 lid 4 AI-verordening.
- Art. 50 lid 7 AI-verordening, zoals gewijzigd door de Digitale omnibus inzake AI (Verordening (EU) 2026/1744). Richtsnoeren van de Europese Commissie over de transparantieverplichtingen van 20 juli 2026. Code of Practice on Transparency of AI-generated Content, definitieve versie van 10 juni 2026.
- Art. 95 AI-verordening.
- Art. 53 en 55 AI-verordening.
- Art. 3 punten 3, 4 en 11 AI-verordening.
- Art. 25 lid 1 onder c AI-verordening.
- Art. 56, 101 en 113 AI-verordening.
- Art. 4 en art. 113, derde alinea, onder a, AI-verordening.
- Art. 3 punt 56 AI-verordening.
- Art. 4 lid 1 AI-verordening, zoals gewijzigd door de Digitale omnibus inzake AI (Verordening (EU) 2026/1744).
- Art. 26 lid 2 AI-verordening.
- Art. 25 lid 1 onder c AI-verordening.
- Kamerstukken II 2024/25, 26643, nr. 1331 (Overheidsbreed standpunt voor de inzet van generatieve AI).
- Art. 8 tot en met 17, 43, 47 tot en met 49, 72 en 73 AI-verordening.
- Art. 10 AI-verordening.
- Art. 9 en 72 AI-verordening.
- Art. 43 AI-verordening.
- Art. 26 AI-verordening.
- Art. 27 lid 1 AI-verordening.
- Art. 26 lid 8, art. 49 lid 3 en bijlage VIII, afdeling C, AI-verordening.
- Art. 26 lid 7 AI-verordening en art. 27 lid 1 WOR.
- Art. 86 AI-verordening.
- Art. 3:46 en 3:47 Awb.
- Art. 15 lid 1 onder h AVG. HvJ EU 27 februari 2025, C-203/22, ECLI:EU:C:2025:117 (Dun & Bradstreet Austria).
- Art. 27 lid 1 en overweging 96 AI-verordening.
- Art. 27 lid 2 AI-verordening.
- Art. 27 lid 1 onder a tot en met f AI-verordening.
- Art. 27 lid 3 en art. 74 leden 6 en 8 AI-verordening. Kamerbrief van 20 april 2026 over de inrichting van het toezicht op de naleving van de AI-verordening.
- Art. 27 leden 3 en 5 AI-verordening.
- Art. 27 lid 4 AI-verordening, zoals gewijzigd door de Digitale omnibus inzake AI (Verordening (EU) 2026/1744). Zie ook art. 35 AVG, art. 4c Wpg en art. 27 Richtlijn (EU) 2016/680.
- Art. 27 leden 1 en 5 AI-verordening.
- Ministerie van BZK, Impact Assessment Mensenrechten en Algoritmes (IAMA), geactualiseerde versie van 16 februari 2026.
- Art. 2 lid 7 AI-verordening.
- Art. 22 AVG. HvJ EU 7 december 2023, C-634/21, ECLI:EU:C:2023:957 (SCHUFA Holding (Scoring)).
- Art. 4 bis AI-verordening, ingevoegd door de Digitale omnibus inzake AI (Verordening (EU) 2026/1744).
- Art. 13 en art. 26 lid 9 AI-verordening.
- Art. 27 AI-verordening en art. 35 AVG.
- Art. 27 lid 4 AI-verordening, zoals gewijzigd door de Digitale omnibus inzake AI (Verordening (EU) 2026/1744). Zie ook art. 35 AVG en art. 27 Richtlijn (EU) 2016/680.
- Art. 6 lid 4, art. 49 lid 2 en bijlage VIII, afdeling B, AI-verordening. Bijlage VIII is gewijzigd door de Digitale omnibus inzake AI (Verordening (EU) 2026/1744).
- Art. 26 lid 8, art. 49 lid 3 en bijlage VIII, afdeling C, AI-verordening.
- Art. 49 leden 4 en 5 AI-verordening.
- Art. 70 en art. 99 lid 1 AI-verordening.
- Art. 99 leden 3 tot en met 5 AI-verordening.
- Art. 99 leden 6, 6 bis en 7 en art. 101 AI-verordening.
- Art. 99 lid 8 AI-verordening.
- Art. 83 AVG en art. 18 UAVG.
- Kamerbrief van 20 april 2026 over de inrichting van het toezicht op de naleving van de AI-verordening, Kamerstukken II 2025/26, 22112, nr. 4318.
- Planningsbrief Digitale Zaken van 31 augustus 2026, Kamerstukken II 2025/26, 26643, nr. 1554.
- Art. 75 lid 1 AI-verordening, zoals gewijzigd door de Digitale omnibus inzake AI (Verordening (EU) 2026/1744).
- Art. 85 AI-verordening.
- Art. 87 AI-verordening en Richtlijn (EU) 2019/1937.
- Art. 77 AI-verordening, zoals gewijzigd door de Digitale omnibus inzake AI (Verordening (EU) 2026/1744).
- Bijlage III punt 4 en art. 5 lid 1 onder f AI-verordening.
- Bijlage III punt 5 onder a AI-verordening.
- AP, boete van € 2,75 miljoen voor de Belastingdienst wegens discriminerende en onrechtmatige verwerking van de nationaliteit van aanvragers van kinderopvangtoeslag, december 2021. Rijksoverheid, Kabinet maakt excuses voor indirecte discriminatie bij controles op de uitwonendenbeurs, 1 maart 2024.
- Bijlage III punt 6 AI-verordening.
- Art. 5 lid 1 onder h en art. 26 lid 10 AI-verordening.
- Art. 5 lid 1 onder f en bijlage III punt 3 AI-verordening.
- Art. 6 lid 1 en bijlage I AI-verordening. Verordening (EU) 2017/745 (MDR) en Verordening (EU) 2017/746 (IVDR).
- Art. 2 lid 13 AI-verordening, ingevoegd door de Digitale omnibus inzake AI (Verordening (EU) 2026/1744).
- Bijlage III punt 5 onder b en c AI-verordening.
- Art. 26 leden 5 en 6 AI-verordening.
- Overweging 18 en bijlage III punten 1 en 2 AI-verordening.
- Art. 2 lid 2 AI-verordening, zoals gewijzigd door de Digitale omnibus inzake AI (Verordening (EU) 2026/1744). Zie ook art. 102 tot en met 110 en bijlage I, afdeling B, AI-verordening.
- Art. 40 lid 1 AI-verordening.
- Uitvoeringsbesluit (EU) 2026/2274 van de Commissie van 12 oktober 2026 betreffende de geharmoniseerde normen voor AI-systemen met een hoog risico.
- Art. 11 lid 1, art. 62 en art. 99 leden 6 en 6 bis AI-verordening.
Gerelateerde artikelen